






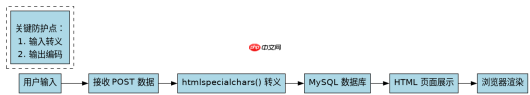
防止存储型xss攻击的核心在于对存入数据库的数据进行转义,并在从数据库读取数据展示到html页面时进行编码。具体做法是:在php后端使用`htmlspecialchars()`函数处理用户输入,设置`ent_quotes`标志和`utf-8`编码,将特殊字符转换为html实体后再存入mysql;或者在查询时使用pdo的预处理语句绑定参数,确保sql注入被防范的同时,结合输出编码实现双重防护。这样即使攻击者提交了包含脚本的代码,浏览器也会将其作为纯文本显示,从而避免执行恶意脚本。
如何正确对用户输入进行HTML转义
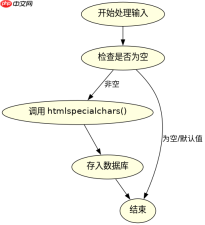
在接收用户提交的数据后,应立即调用`htmlspecialchars()`函数进行处理。该函数会将单引号、双引号、大于号和小于号等字符转换为对应的HTML实体。例如,输入`<script>`会被转换为`<script>`。这一步必须在数据入库前完成,确保数据库中存储的是安全的字符串。同时,必须指定字符集为`UTF-8`,以防止多字节字符截断导致的编码漏洞。</script>
<?php // 假设这是从表单获取的用户输入
$userInput = $_POST['comment'];

// 进行HTML转义
$safeInput = htmlspecialchars($userInput, ENT_QUOTES, 'UTF-8');

// 使用PDO预处理语句存入数据库
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->prepare('INSERT INTO comments (content) VALUES (:content)');
$stmt->execute([':content' => $safeInput]);
?>
预期结果:数据库中存储的内容为`<script>alert(1)</script>`,而非原始的可执行代码。
如何在读取数据时确保输出安全
当从数据库读取数据并渲染到网页时,如果之前未做转义,则必须在输出环节再次进行编码。最佳实践是统一在输出层进行编码,即“一次编码,到处使用”。这样可以避免在业务逻辑中遗漏转义步骤。使用`htmlspecialchars()`配合正确的上下文(如HTML正文)进行编码,可以确保任何存储在数据库中的潜在恶意脚本都不会被执行。

安装、修复、更新或打包一个基于 Python 和 PyMySQL 实现的 Windows `mysql` 命令。适用于用户希望在 PowerShell/CMD 中输入 `mysql` 时重定向到 Python 实现、需要交互式输入 MySQL 连接信息、需要同步到当前用户本地 bin 目录,或需要将该能力封装成可公开复用的 Codex skill。

<?php // 从数据库读取数据
$pdo = new PDO('mysql:host=localhost;dbname=test', 'user', 'pass');
$stmt = $pdo->query('SELECT content FROM comments WHERE id = 1');
$row = $stmt->fetch(PDO::FETCH_ASSOC);

// 在输出到HTML之前进行编码
if ($row) {
    echo htmlspecialchars($row['content'], ENT_QUOTES, 'UTF-8');
}
?>
预期结果:页面上显示的是`<script>alert(1)</script>`的文本形式,而不是触发弹窗。
基于PDO预处理语句的具体执行流程问题
PDO预处理语句通过分离SQL结构和数据,从根本上防止了SQL注入,但它本身不直接防止XSS。因此,必须将预处理语句与输出编码结合使用。在执行插入操作时,预处理语句确保数据被安全地传递给数据库引擎,而在此之前或之后的编码步骤则确保了数据的语义安全。这种组合策略覆盖了数据存储和展示两个关键环节,有效阻断了存储型XSS的攻击路径。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





