






109619的状态污染比109618的内存破坏更难做静态分析,核心原因在于状态污染涉及程序执行路径与外部输入的深度耦合,导致其影响范围随时间推移而扩散且难以追踪;相比之下,内存破坏通常局限于特定的指针操作或缓冲区溢出点,其后果(如越界读写)在发生瞬间即可被定位。要准确分析109619类问题,必须引入符号执行或数据流分析来模拟变量值的演变,而不能仅靠简单的语法检查。
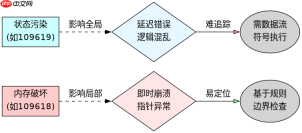
为什么内存破坏相对容易定位?
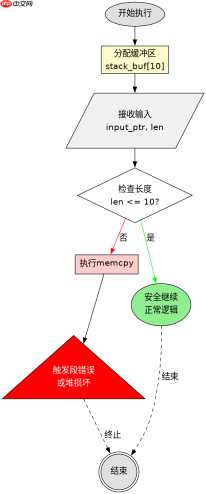
内存破坏(如109618所示)通常表现为对非法地址的访问、缓冲区溢出或使用已释放内存。这类错误具有“即时性”和“局部性”。当程序发生段错误或堆损坏时,崩溃现场往往直接指向出错的那一行代码或最近的内存操作指令。静态分析工具可以通过检查指针的生命周期、数组边界以及内存分配/释放配对,很容易地标记出潜在的越界风险。例如,如果一个指针在使用前没有被正确初始化,或者数组索引超出了声明的大小,这些模式在控制流图中是显式的,易于通过规则匹配发现。
void process_buffer(char *input, int len) {
    char local_buf[10];
    // 潜在的危险:如果 len > 10,将导致栈溢出
    memcpy(local_buf, input, len);
    // 后续逻辑依赖于 local_buf 的内容
    if (local_buf[0] == 'A') {
        do_something();
    }
}
在上述代码中,静态分析器只需检查`memcpy`的长度参数`len`与目标缓冲区`local_buf`的大小关系。如果`len`的来源不受控,工具即可发出警告。这种分析不依赖复杂的业务逻辑,仅依赖内存布局的基本事实。
状态污染为何需要追踪全局数据流?
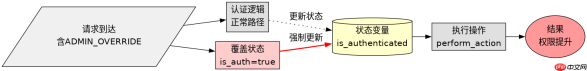
状态污染(如109619所示)指的是程序内部的状态变量(如标志位、配置项、会话状态)被非预期的输入或逻辑分支修改,导致程序进入错误的状态机阶段。与内存破坏不同,状态污染的影响往往是“延迟”的。一个错误的赋值可能发生在函数A的第10行,但其导致的错误行为可能在函数B的第500行才显现。这使得传统的基于单函数或基本块的静态分析失效。分析者必须追踪该状态变量在整个程序生命周期内的所有写点和读点,并考虑所有可能的路径组合。如果状态变量受到用户输入、网络响应或文件内容的动态影响,其值域将是巨大的,甚至不可枚举,这迫使分析工具使用抽象解释或符号执行等昂贵的方法。
class SessionManager {
    bool is_authenticated;
    int access_level;
public:
    void handle_request(Request req) {
        // 状态污染点:如果req来源不可信,可能导致权限提升
        if (req.has_flag("ADMIN_OVERRIDE")) {
            is_authenticated = true;
            access_level = 100;
        }
        // 延迟生效:后续大量逻辑依赖这两个状态
        perform_action(req);
    }
};
在上面的例子中,`is_authenticated`和`access_level`的值取决于`req`的内容。静态分析不仅要检查赋值语句,还要验证`ADMIN_OVERRIDE`标志的来源是否可信,以及是否存在其他路径可以绕过正常的认证流程直接修改这些状态。这种逻辑上的“可达性”和“约束满足”问题,远比检查内存边界复杂得多。
如何处理动态输入导致的状态不一致?
当状态变量的值完全由运行时动态输入决定时,静态分析面临的最大挑战是“路径爆炸”和“抽象精度丢失”。为了处理这种情况,现代静态分析器通常采用抽象解释(Abstract Interpretation)技术,将具体的变量值映射到有限的抽象域(如区间、符号表达式)。例如,对于上述`SessionManager`,分析器不会尝试模拟所有可能的`Request`对象,而是抽象地表示`req.has_flag()`可能为真或假。如果分析器无法证明在所有路径下`is_authenticated`都被正确初始化或重置,它可能会报告一个潜在的状态不一致风险。然而,这种方法容易产生误报,因为抽象过程会忽略具体的业务约束。要减少误报,需要结合上下文敏感的分析,即区分不同的调用场景,或者引入断言辅助验证,明确开发者对状态转换的预期。对于109619这类问题,最有效的静态分析策略是定义清晰的状态机模型,并将代码中的状态变更映射到该模型的转移边上,从而将通用的数据流问题转化为特定的模型检查问题。





