






使用 uniqid() 结合 crc32() 可以生成基于时间戳和微秒数的轻量字符串标识,通常通过 bin2hex() 将二进制哈希转为十六进制字符串。这种组合的碰撞率极低,因为 uniqid() 提供了纳秒级(实际为微秒)的时间唯一性,而 crc32() 进一步压缩了数据长度,在常规业务场景下几乎不会发生冲突。

uniqid() 生成的前缀如何影响标识的唯一性
uniqid() 函数默认返回一个基于当前时间戳和微秒数的字符串,其本质是单调递增的。当它与 crc32() 结合时,前缀部分保留了时间顺序信息,而后缀部分则是哈希值的固定长度片段。这种结构确保了在短时间内生成的标识具有极高的区分度,且可以通过排序还原生成顺序。
$prefix = uniqid('tag_', true);
$hash = crc32($prefix . mt_rand());
$identifier = bin2hex(pack('N', $hash));
echo $identifier;
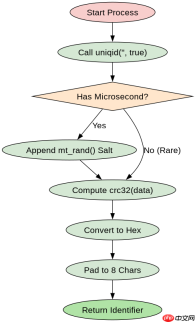
上述代码首先调用 uniqid() 并开启微秒数输出,确保即使在同一毫秒内多次调用也能获得不同值。接着将前缀与随机数拼接后计算 crc32 校验和,最后通过 pack('N', ...) 将整数打包为4字节大端序二进制,再用 bin2hex() 转换为8位十六进制字符串。该过程生成的标识长度为8字符,适合用于缓存键或短链接后缀。
如何处理并发环境下的潜在重复风险
在高并发场景中,虽然 uniqid() 本身具备时间唯一性,但多个进程同时调用可能导致相同的微秒数被捕获。此时引入 mt_rand() 作为盐值可以有效打破这种同步性,使得即使时间戳相同,最终哈希结果也会因随机盐值不同而完全不同。这种做法牺牲了少量可预测性,换取了更强的抗碰撞能力。


$salt = sprintf('%08d', mt_rand(0, 99999999));
$data = uniqid('', true) . $salt;
$crc = crc32($data);
$result = str_pad(dechex($crc), 8, '0', STR_PAD_LEFT);
echo $result;
此段代码显式生成一个8位数字随机盐值,并与不带前缀的 uniqid() 拼接。由于 uniqid() 内部已包含微秒精度,加上外部随机盐后,整体输入空间大幅扩展。计算出的 crc32 值再通过 dechex() 转为十六进制,并用 str_pad() 补齐至8位,保证输出格式统一。这种方式适用于分布式系统中需要快速生成不重复ID的场景,无需依赖数据库自增或UUID服务。
基于特定输入条件生成的标识是否可逆
由 uniqid() 和 crc32() 组合生成的标识是不可逆的,因为 crc32() 是一种单向校验算法,无法从哈希值反推原始输入。此外,uniqid() 的输出依赖于系统时间和微秒计数器,这些值在生成后即失去上下文,无法通过标识本身还原具体的生成时刻或随机盐值。因此,这类标识仅适用于身份标记或引用,不适合用于加密或敏感数据传输。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!


