






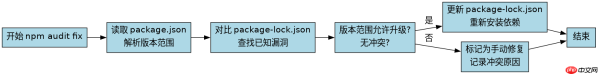
运行 npm audit fix 命令会自动升级 package.json 中允许的版本范围内的依赖包,以修复已知的安全漏洞。该操作会修改 package-lock.json 并重新安装依赖,若遇到无法自动修复的冲突则需手动干预。
哪些依赖会被自动修复
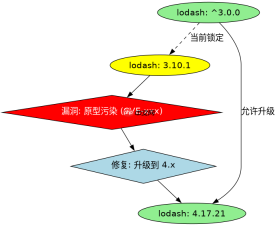
只有当 package.json 中定义的版本范围允许升级到包含安全补丁的新版本时,npm audit fix 才会执行自动修复。如果当前锁定的版本已经是该范围内最新的,或者新版本的引入会导致语义化版本冲突(例如需要大版本升级),则不会自动处理。
const fs = require('fs');
const path = require('path');

// 模拟 package.json 内容
const pkgJson = {
  name: 'audit-demo',
  version: '1.0.0',
  dependencies: {
    // lodash 3.x 存在原型污染漏洞
    // 4.x 已修复,且 ^3.0.0 允许升级到 4.x
    'lodash': '^3.0.0'
  }
};

console.log('当前依赖配置:', JSON.stringify(pkgJson.dependencies, null, 2));
console.log('npm audit fix 将尝试将 lodash 从 3.x 升级到 4.x');
预期结果:控制台输出显示 lodash 将被升级,因为 ^3.0.0 兼容 4.x 版本。
为什么有些漏洞无法自动修复
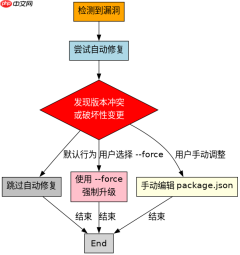
当自动修复需要破坏性变更(Breaking Changes)或与其他依赖发生版本冲突时,npm audit fix 会跳过这些项并标记为“手动修复”。此时必须使用 npm audit fix --force 强制升级到大版本,或手动编辑 package.json 指定具体版本。

// 模拟无法自动修复的场景
const conflictPkg = {
  dependencies: {
    // express 4.x 与某些旧版中间件不兼容
    // 若项目强依赖 express 4.x,则无法自动升到 5.x
    'express': '^4.17.1'
  }
};

console.log('冲突检测:express 5.x 移除了一些废弃 API');
console.log('结果:npm audit fix 跳过此项,建议手动检查');
预期结果:控制台提示需要手动干预,因为自动修复可能导致运行时错误。
如何验证修复后的状态
修复完成后,应再次运行 npm audit 确认漏洞列表是否清空。同时检查 package-lock.json 中的版本号是否已更新,并确保应用能正常启动以排除兼容性破坏。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





