






检测 arraybuffer 泄漏的核心方法是使用 chrome devtools 的 memory 面板进行 heap snapshot(堆快照)对比。具体做法是:在应用运行期间记录初始状态并拍摄第一张快照,执行可能产生内存分配的操作后再次拍摄快照,通过对比两张快照中 arraybuffer 实例的数量和大小差异来定位未释放的内存块。

如何识别 ArrayBuffer 对象
在堆快照中,可以通过过滤条件直接筛选出所有 ArrayBuffer 类型的对象。开发者需要关注的是这些对象的“Shallow Size”(浅层大小),它代表了 ArrayBuffer 本身占用的原始字节数,而不包含其背后的底层 C++ 内存占用。如果某个 ArrayBuffer 的 Shallow Size 很大且数量随时间增加,通常意味着有大量的二进制数据未被回收。
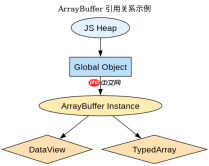
const buffer = new ArrayBuffer(1024 * 1024); // 1MB
console.log(buffer.byteLength); // 1048576
// 在 DevTools 中搜索 "ArrayBuffer" 即可看到此实例
如何追踪泄漏路径
找到疑似泄漏的 ArrayBuffer 后,下一步是查看它的 Retainers(保留路径)。DevTools 会展示哪些全局变量、闭包或 DOM 节点持有对该缓冲区的引用。常见的泄漏场景包括:将大缓冲区存储在长期存在的全局数组中、在事件监听器中未清理对缓冲区的引用,或者在异步回调中意外保留了上下文。

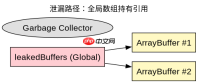
// 模拟泄漏:将缓冲区存入全局数组
const leakedBuffers = [];
function allocate() {
    const buf = new ArrayBuffer(1024);
    leakedBuffers.push(buf); // 永远无法被垃圾回收
}
allocate();
// 在 DevTools 中检查 retained size 可发现增长
基于特定输入条件的验证
当程序中存在动态大小的 ArrayBuffer 时,例如根据用户输入或网络响应长度创建缓冲区,需要验证在不同输入规模下内存是否线性增长且最终回落。如果小输入导致内存不释放,而大输入导致内存激增且不释放,则说明存在逻辑上的引用残留而非单纯的容量问题。通过构造极端输入并观察快照对比,可以确认泄漏点是否在特定的条件分支中。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





