






在表单提交前检查字段通知状态,最直接的方法是在表单的 submit 事件中调用 preventdefault() 来拦截默认提交行为,并遍历表单元素验证其有效性。如果所有字段都通过校验且状态正常,则手动触发 form.requestsubmit() 或 form.submit() 完成提交;否则,利用 setcustomvalidity() 标记错误信息并展示给用户。
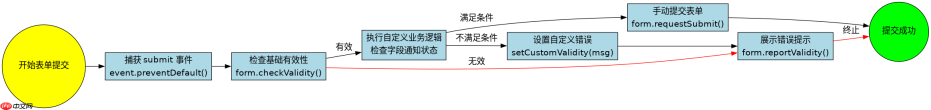
如何拦截默认提交并执行自定义校验逻辑
要拦截默认提交,需要为表单绑定 submit 事件监听器。在回调函数中,首先检查 form.checkValidity() 的结果。如果返回 false,说明存在未满足的 HTML5 约束(如必填项为空),此时直接返回即可,浏览器会自动显示原生提示。如果返回 true,则执行额外的业务逻辑检查,例如验证用户是否已阅读隐私协议或检查特定字段的组合状态。若业务检查也通过,再调用 form.requestSubmit() 发起请求。
上述代码展示了完整的拦截流程。当用户点击提交按钮时,submit 事件被捕获。如果 checkValidity() 失败,或者自定义逻辑中调用了 setCustomValidity 并设置了非空字符串,requestSubmit() 将再次检查有效性并阻止提交,同时向用户展示错误信息。这种方法确保了前端校验的完整性和用户体验的一致性。
如何在动态添加字段后保持校验状态同步
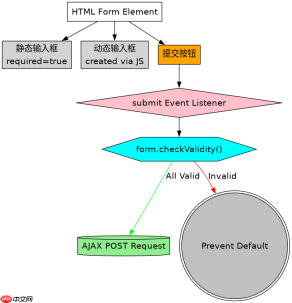
当表单结构是动态变化的,例如通过 JavaScript 动态添加新的输入框时,必须确保新字段也能参与校验。HTML5 的 checkValidity() 方法会自动包含当前 DOM 中的所有表单控件,因此无需手动重新注册校验规则。但是,如果需要针对新字段设置特定的 setCustomValidity 逻辑,应在创建元素后立即绑定相关处理程序。此外,对于使用异步数据填充的字段,可以在数据加载完成后立即更新其值并触发 change 事件,以刷新内部校验状态。

<div id="dynamicFields"></div> <button id="addField">添加字段</button><script> const container = document.getElementById('dynamicFields'); const addBtn = document.getElementById('addField'); const form = document.getElementById('dynamicForm'); let fieldCount = 0; addBtn.addEventListener('click', () => { fieldCount++; const input = document.createElement('input'); input.type = 'text'; input.name = `dynamic_${fieldCount}`; input.required = true; input.placeholder = `动态字段 ${fieldCount}`; // 为新字段添加实时校验反馈 input.addEventListener('input', function() { if (this.value.length > 0 && !this.checkValidity()) { this.setCustomValidity('请输入有效内容'); } else { this.setCustomValidity(''); } }); container.appendChild(input); }); form.addEventListener('submit', function(event) { if (!form.checkValidity()) { event.preventDefault(); return; } console.log('表单提交成功,包含静态和动态字段'); // 实际项目中这里会发送 AJAX 请求 }); </script>
在这个动态场景中,每次点击“添加字段”按钮,都会创建一个新的 input 元素并将其插入 DOM。由于它被放置在 form 标签内,它自动成为表单的一部分。我们在创建时绑定了 input 事件,以便在用户输入时即时更新 setCustomValidity。当用户尝试提交时,form.checkValidity() 会一次性检查所有静态和动态字段。如果任何字段无效,提交将被阻止。这种机制保证了无论字段如何动态变化,校验逻辑始终覆盖最新的状态。
基于 setCustomValidity 的具体报错与恢复机制
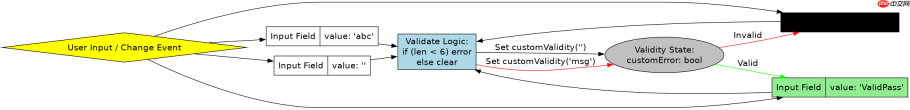
在使用 setCustomValidity(message) 时,关键在于理解它的持久性影响。一旦调用该方法并传入非空字符串,该元素的 validity.customError 属性将变为 true,并且 checkValidity() 将始终返回 false,直到再次调用 setCustomValidity('') 清空错误。这意味着如果在循环或复杂逻辑中多次设置错误而未及时清空,可能导致表单永久无法提交。因此,最佳实践是在每次校验逻辑开始前或成功通过后,显式地重置错误状态。
以下代码片段演示了如何安全地使用 setCustomValidity 来处理复杂的条件判断:
<script>
function validateComplexField(field, value) {
  // 1. 始终先尝试清除旧错误,避免残留
  field.setCustomValidity('');

  // 2. 执行具体业务逻辑
  if (value.length < 6) {
    field.setCustomValidity('密码长度至少为6位');
  } else if (!/[A-Z]/.test(value)) {
    field.setCustomValidity('密码必须包含大写字母');
  }

  // 3. 返回当前有效性状态供外部使用
  return field.checkValidity();
}

// 在 submit 事件中调用
form.addEventListener('submit', (e) => {
  const passwordField = form.elements['password'];
  if (!validateComplexField(passwordField, passwordField.value)) {
    e.preventDefault();
    form.reportValidity();
  }
});
</script>
这段代码强调了“先清后设”的模式。在 validateComplexField 函数中,第一步总是调用 setCustomValidity(''),这确保了即使之前的校验留下了错误标记,也会被清除。随后根据当前值设置新的错误。如果所有条件都满足,setCustomValidity 不会被调用(或显式设为空),从而保持字段的有效状态。这种模式避免了因逻辑分支遗漏而导致的“假性”不可提交状态。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南





