






11月10日,composer发布2.11.2版本,集中修复依赖下载、压缩包提取和认证配置处理中的多项安全问题。长期维护分支同步提供2.2.32;不同漏洞影响的版本范围并不相同,使用私有仓库、第三方镜像或自动执行依赖安装的项目,应结合对应公告检查。
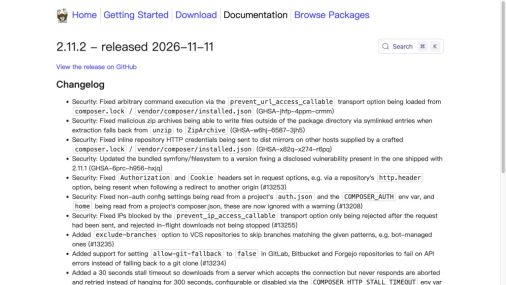
Composer 2.11.2官方更新日志
锁文件与压缩包处理是修复重点
下载回调问题涉及2.10.0至2.11.1:攻击者能影响composer.lock或vendor/composer/installed.json时,可能在解析下载信息阶段触发系统命令。该问题并非执行包内脚本,因此仅添加--no-scripts或--no-plugins不能替代版本更新。
另一项修复针对恶意ZIP中的符号链接条目,以及从unzip回退到ZipArchive的提取过程。公告将修复版本列为2.11.2和2.2.32,并说明需要结合不可信压缩包来源及本机解压条件判断,不能推断所有正常Packagist安装都会触发。


官方公告列出的压缩包提取问题及修复版本
新增分支过滤与下载等待设置
本次更新新增exclude-branches,可跳过指定模式的VCS分支;GitLab、Bitbucket和Forgejo仓库可关闭API失败后的git clone回退。下载连接建立后长期没有数据时,默认加入30秒停滞超时,可通过COMPOSER_HTTP_STALL_TIMEOUT调整。认证信息、跨站重定向请求头和依赖配置的读取边界也得到修正。













