






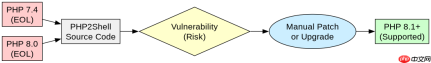
php 7.4和8.0已停止官方安全维护,无法从官方渠道获取针对这两个版本的补丁。要修复php2shell源码中的漏洞,必须将运行环境升级至受支持的版本(如php 8.1+),并手动审查或替换存在风险的代码逻辑。
如何定位PHP2Shell源码中的高危函数调用
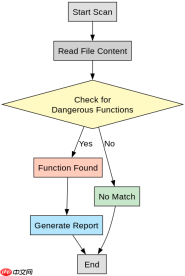
在遗留系统中排查风险,核心是识别直接执行系统命令或操作文件的危险函数。通过静态扫描或人工审计,可以锁定`exec`、`shell_exec`、`system`等函数的具体调用位置,这些通常是漏洞利用的入口点。
<?php // 示例:检测危险函数调用的简单脚本
$code = file_get_contents('index.php');
$dangerous_functions = ['exec', 'shell_exec', 'system', 'passthru', 'proc_open'];
foreach ($dangerous_functions as $func) {
    if (strpos($code, $func . '(') !== false) {
        echo "Found dangerous function: $func\n";
    }
}
?>
升级路径与替代方案对比
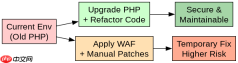
对于无法立即升级主框架的项目,通常有两种选择:一是升级到受支持的PHP版本并重构代码;二是使用第三方安全补丁或WAF进行防护。前者能彻底解决底层问题,后者仅作为临时缓解措施。

<?php // 模拟不同PHP版本的兼容性检查
$current_version = phpversion();
if (version_compare($current_version, '8.1.0', '<')) {
    echo "Version {$current_version} is EOL. Upgrade required.";
} else {
    echo "Version {$current_version} is supported.";
}
?>
特定输入下危险函数的实际行为验证
当用户输入包含特殊字符时,未过滤的参数传入`exec`等函数会导致命令注入。例如,输入`; rm -rf /`会被拼接进系统命令中,导致服务器文件被删除。这是最典型的漏洞表现,必须在代码层面严格过滤或避免使用此类函数。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





