






wordpress遭遇php2shell漏洞攻击后,紧急修复的核心在于立即隔离受感染文件并修补核心代码中的执行漏洞。你需要立刻通过ftp或服务器终端定位并删除被植入的恶意php后门脚本,同时检查wp-config.php和主题文件是否被篡改。随后,必须升级wordpress核心版本至最新安全补丁版本,以封堵允许用户将任意内容保存为可执行php文件的逻辑缺陷。完成清理后,务必重置所有管理员密码并启用双因素认证,防止攻击者利用已窃取的凭证再次入侵。

如何识别并清除被植入的恶意PHP后门
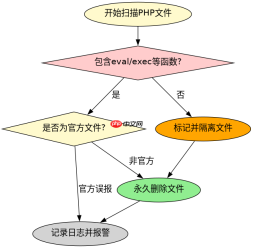
识别恶意后门的关键是查找包含可疑函数调用且非官方发布的PHP文件。攻击者通常会将后门伪装成正常的插件或主题文件,或者直接在uploads目录下创建隐蔽的.php文件。你需要重点扫描包含eval()、base64_decode()、exec()或system()等危险函数的文件。对于已被感染的站点,建议先备份数据库,然后使用专业的安全扫描工具如Wordfence或Sucuri进行全盘扫描,手动比对文件哈希值与官方源文件差异,确认无误后彻底删除恶意文件。
<?php // 示例:检测常见恶意特征的正则表达式
$malicious_patterns = array(
    '/eval\s*\(/',
    '/base64_decode\s*\(/',
    '/exec\s*\(/',
    '/system\s*\(/',
    '/passthru\s*\(/'
);

function scan_for_backdoors($directory) {
    $files = new RecursiveIteratorIterator(new RecursiveDirectoryIterator($directory));
    foreach ($files as $file) {
        if ($file->isFile() && pathinfo($file, PATHINFO_EXTENSION) === 'php') {
            $content = file_get_contents($file->getPathname());
            foreach ($malicious_patterns as $pattern) {
                if (preg_match($pattern, $content)) {
                    echo "Potential backdoor found: " . $file->getPathname() . "\n";
                }
            }
        }
    }
}

scan_for_backdoors('./');
?>
如何验证核心代码漏洞是否已修补
验证PHP2Shell类漏洞是否修补,主要检查WordPress核心中处理上传文件或自定义内容的逻辑是否仍允许直接生成可执行脚本。在旧版本中,某些API可能允许将用户输入直接写入.php文件而不做过滤。升级后,应测试文件上传功能,确保上传的.php文件无法直接通过浏览器访问执行。同时,检查wp-includes目录下的关键文件,确认没有未授权的修改。如果使用的是最新版本,该漏洞已通过严格的输入验证和输出编码机制得到修复,不再允许此类直接执行攻击。

SEO关键词密度优化与页面审计技能。使用场景:①提供页面路径与关键词进行SEO优化;②提升页面关键词密度;③提升搜索引擎排名;④进行SEO审计(meta标签、OG、hreflang等)。触发词:关键词密度、SEO优化、关键词优化等。

<?php // 模拟验证上传文件是否会被错误地执行
function verify_upload_security($uploaded_file_path) {
    // 检查文件扩展名是否被限制
    $allowed_extensions = array('jpg', 'jpeg', 'png', 'gif');
    $extension = pathinfo($uploaded_file_path, PATHINFO_EXTENSION);

    if (!in_array(strtolower($extension), $allowed_extensions)) {
        return "Upload blocked: Invalid extension";
    }

    // 检查文件内容是否包含恶意代码
    $content = file_get_contents($uploaded_file_path);
    if (preg_match('/<\?php/', $content)) {
        return "Upload blocked: PHP code detected in non-PHP file";
    }

    return "Upload secure";
}

echo verify_upload_security('test.jpg');
?>
基于wp-config.php被篡改的具体问题排查
当wp-config.php文件被篡改时,最典型的问题是数据库连接信息被替换或增加了隐藏的后门代码。攻击者可能会修改DB_NAME、DB_USER等常量,导致网站无法连接数据库,或者在文件末尾添加eval(base64_decode(...))代码以实现持久化控制。排查时,应立即对比官方提供的wp-config-sample.php文件,找出新增或修改的行。特别要注意文件末尾是否有非标准的PHP标签或加密字符串。一旦发现异常,需立即恢复正确的配置,并检查数据库用户权限,确保攻击者无法通过新的凭据访问数据库。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!





