





9月23日,uxlink 发生安全事件。结合已披露的链上信息来看,事件核心原因在于多签 wallet 私钥泄露。攻击者在获取关键权限后,直接铸造 uxlink 代币并在市场中抛售,累计获利超过 1130 万美元。针对这起事件,beosin 安全团队对漏洞成因以及被盗资金流向进行了分析,下面对重点内容做一轮整理。
UXLINK 安全事件回顾:多签私钥泄露如何导致合约控制权旁落
在 Web3 项目里,多签通常承担的是关键权限管理职责,比如合约控制、资金调度,或其他重要操作的审批。它的意义,本质上就是避免单一私钥失守后,整个系统马上陷入不可控状态。
但从公开披露的信息来看,这次 UXLINK 相关合约在私钥泄露后,攻击者地址被加入多签账户,原有的其他多签账户则被移除,合约签名阈值也被重置为 1。
这一步的影响非常直接。原本需要多个地址共同确认才能执行的操作,被改成只需攻击者单独签名即可完成。也就是说,多签机制虽然表面还在,但安全约束已经基本失效,相关合约的控制权实际落入了攻击者手中。
在拿到控制权之后,攻击者开始多次增发 UXLINK 代币,并通过卖出完成套现。这也是本次事件损失迅速扩大的关键环节之一。
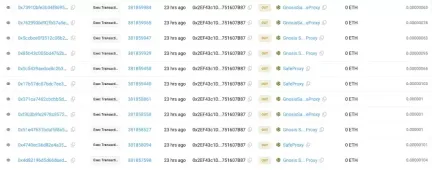
从链上记录看,攻击者一共进行了 5 次代币增发。三个接收代币的地址分别是 0xeff9cefdedb2a34b9e9e371bda0bf8db8b7eb9a7、0x2ef43c1d0c88c071d242b6c2d0430e1751607b87、0x78786a967ee948aea1ccd3150f973cf07d9864f3。
此后,这些地址通过兑币、中转和跨链等方式,逐步将 UXLINK 兑换为 ETH 与 DAI,并把相关资产留存在以太坊链上的地址内。就攻击路径来看,这种“增发—卖出—兑换—跨链—归集”的处理方式并不罕见,主要作用是拉长追踪路径,提高资金流向分析的复杂度。
UXLINK 被盗资金追踪:Arbitrum 与 Ethereum 链上路径梳理
在被盗资金流向方面,Beosin 安全团队重点追踪了 Arbitrum 链和 Ethereum 链上的转移情况。对关注链上安全事件的人来说,这部分信息更有参考意义,因为它能比较直观地呈现攻击者在得手后通常如何处理资产。
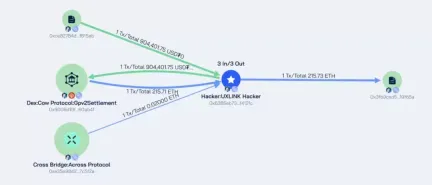
Arbitrum 链资金流向分析
黑客地址:0x6385eb73fae34bf90ed4c3d4c8afbc957ff4121c

被盗地址:0xCe82784d2E6C838c9b390A14a79B70d644F615EB
盗取金额约:904,401 USDT
获取这部分资金后,攻击者先将 904,401 USDT 兑换为 215.71 ETH,随后再通过跨链方式,把这笔 ETH 转移至以太坊地址 0x6385eb73fae34bf90ed4c3d4c8afbc957ff4121c。
从行为模式来看,这更接近一种典型的链上拆分路径。先把 USDT 换成 ETH,再切换到另一条主流公链,能在一定程度上延长追踪链路,也会让后续风险监测、冻结协同以及归集判断变得更复杂。
Ethereum 链资金流向分析
黑客地址:0x6385eb73fae34bf90ed4c3d4c8afbc957ff4121c
被盗地址:0x4457d81a97ab6074468da95f4c0c452924267da5、0x8676d208484899f5448ad6e8b19792d21e5dc14f、0x561f7ced7e85c597ad712db4d73e796a4f767654
盗取资金约:25.27 ETH、5,564,402.99 USDT、3.7 WBTC、50万 USDC
在 Ethereum 链上,攻击者完成资金转移后,又将 5,564,402.99 USDT 和 50万 USDC 进一步兑换为 6,068,370.29 DAI,并最终归集到地址 0xac77b44a5f3acc54e3844a609fffd64f182ef931。
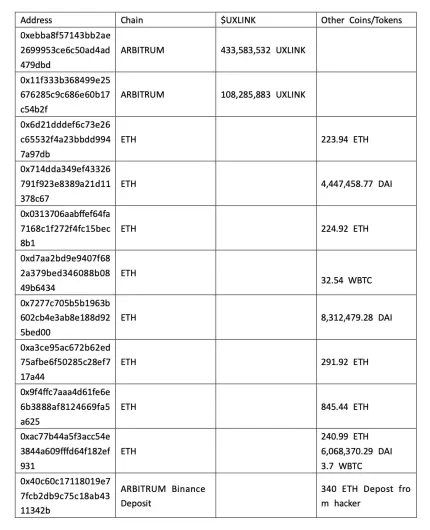
根据追踪结果,该地址当前余额为:240.99 ETH、6,068,370.29 DAI、3.7 WBTC。
从资金处理方式看,攻击者并没有长期保留多种分散资产,而是把部分稳定币继续统一兑换,再集中到少数地址中。这类操作便于后续统一管理和继续转移,同时也体现出更强的资产控制意图。
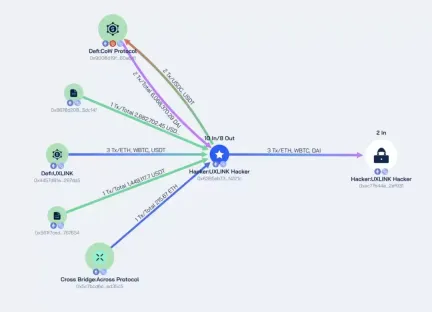
Ethereum 与 Arbitrum 的主要资金流向如下图所示:
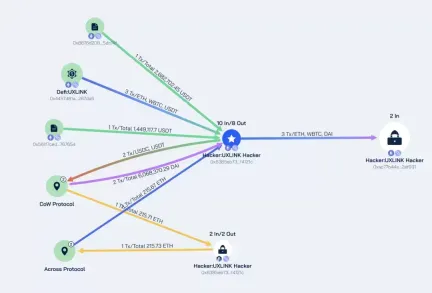
根据 Beosin Trace 的分析,目前所有被盗资金仍存放在攻击者控制的多个地址中。
Beosin Trace 已将与攻击者相关的地址加入黑名单,并持续进行链上追踪。下图为当前已识别攻击者相关地址的余额情况:
UXLINK 漏洞分析总结:多签权限管理仍是 Web3 安全体系的关键一环
回看这次 UXLINK 安全事件,多签权限管理和私钥安全依然是区块链项目安全体系里最核心的部分之一。尤其当关键账户掌握合约控制权、代币铸造权限或资产调度能力时,一旦权限被异常接管,风险往往会在很短时间内被迅速放大。
从机制本身来说,多签并不是问题所在。恰恰相反,它原本就是为降低单点失控风险而设计的。不过,如果攻击者能够直接修改多签成员,甚至重置签名阈值,那么多签的保护作用就会被迅速削弱,最终演变成“名义上是多签,实际上已变成单签”的高危状态。
这类事件也再次提醒行业,围绕多签账户变更监控、私钥隔离、签名阈值审计、异常操作预警以及关键权限最小化配置等环节,仍然需要持续投入安全建设。对于 Web3 项目、链上协议和代币合约而言,这些并不是可有可无的附加项,而是基础安全能力的一部分。
需要说明的是,以上内容主要基于公开披露信息与链上追踪结果整理,仅用于事件分析与风险认知,不构成任何投资建议。加密资产、链上协议及代币交易本身具有较高风险,参与前仍需充分识别潜在安全问题,并做好账户与资产防护。





