






金融级双机热备负载均衡集群需实现“四零”目标,涵盖秒级切换与读写分离架构、全栈纵深安全防护、标准化可审计运维流程及业务语义驱动的三维监控告警体系。
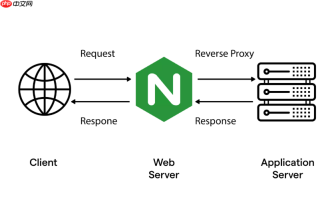
构建金融级双机热备负载均衡集群,核心在于“故障零感知、数据零丢失、访问零中断、攻击零渗透”。这不是简单堆叠设备或套用模板,而是围绕业务连续性与监管合规双重目标,从架构设计、组件选型、配置策略到日常运维形成闭环规范。
一、架构必须满足主备秒级切换+流量智能分发双目标
金融系统不允许“先挂再切”,必须主节点异常时10秒内完成角色接管(RTO≤10s),且切换过程不丢事务(RPO≈0)。推荐采用Active-Standby主备模式,但需叠加应用层负载均衡能力——即主节点承担核心交易请求,同时将查询类、报表类等非关键流量通过LVS/Keepalived+IPVS或云原生Ingress Controller分发至多个只读副本。金仓数据库V9已实测支持该混合模式,PITR任意时间点恢复与读写分离可同步启用。
- 主备节点须部署在物理隔离机房,心跳链路使用独立光纤专线,禁用业务网复用
- 虚拟IP(VIP)必须绑定在逻辑接口而非物理网卡,避免ARP广播风暴影响切换
- 所有后端服务注册到统一服务发现中心(如Consul),健康检查间隔≤3秒,失败阈值设为2次
二、安全防护要贯穿网络层、应用层、数据层全栈
金融系统面临的是定向APT攻击与高频自动化渗透,单点WAF或防火墙无法兜底。必须构建“边界阻断+流量染色+行为审计”三层纵深防御。
- 边界层:部署Palo Alto PA-5200系列防火墙,启用App-ID识别HTTP/HTTPS/DB协议,仅放行白名单URL路径与SQL语法特征
- 传输层:对外API全部强制TLS 1.3 + 国密SM4加密,证书由内部CA统一分发,私钥硬件HSM存储
- 数据层:数据库静态数据启用AES-256加密,binlog与redolog同步启用SM3签名,防止日志篡改
- 审计层:所有VIP访问日志接入SIEM平台,关联用户身份、设备指纹、地理位置做实时风险评分
三、运维操作必须固化为可审计、可回滚、带熔断的标准化流程
人工干预是金融系统最大风险源。所有变更必须经CI/CD流水线自动校验,并嵌入熔断开关。
- 配置变更:使用Ansible Tower统一推送,每次执行前自动比对Golden Image基线,偏差超5%则中止
- 版本升级:主备节点错峰升级,备用节点先升并验证30分钟无告警后,再触发主节点切换升级
- 限流熔断:在负载均衡器上预置规则——当单IP QPS>500或错误率>5%,自动注入HTTP 429响应并记录溯源ID
- 灾备演练:每季度执行一次“模拟主节点断电”实战演练,全程录像并生成RTO/RPO分析报告,纳入监管报送材料
四、监控告警必须覆盖基础设施、服务状态、业务指标三维联动
传统CPU、内存阈值告警已失效。金融场景需基于业务语义建模——例如“支付成功返回耗时突增”比“Tomcat线程池满”更早暴露问题。
- 基础设施层:采集交换机端口CRC错误率、防火墙会话表利用率、SSL握手失败数
- 服务状态层:跟踪VIP健康检查成功率、后端实例TCP连接重传率、Keepalived vrrp状态切换次数
- 业务指标层:对接APM埋点,监控“订单创建链路P99延迟”“核心库SELECT响应抖动率”等黄金信号
- 告警分级:L1(自动修复)、L2(值班工程师15分钟响应)、L3(技术总监30分钟介入),L2/L3必须触发电话+短信双通道





