udp作为传输层的关键协议之一,其特性和运行机制需要进行细致剖析。
1、 首先完成nmap工具的安装与配置,接着开启Wireshark实施实时抓包监控。
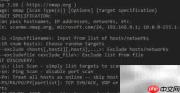
2、 接下来执行基于UDP协议的端口探测命令。
3、 第三阶段,在Wireshark中捕获实际传输的数据包,并开展初步解析。
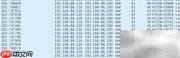
4、 第四阶段,聚焦于Wireshark中两次端口探测所生成的数据包结构对比分析。
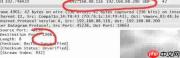
5、 抓包结果表明:针对同一目标端口,系统会连续发送两个UDP探测包以提升响应识别率。
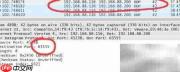
6、 最后一步,统计数据显示本次捕获的总数据包数量为4901个。