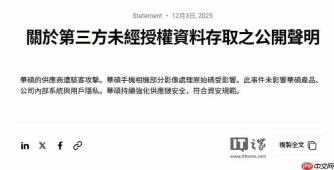
12月3日获悉,华硕(asus)于12月2日被名为everest的勒索软件团伙列入其公开“受害者名单”。针对此事,华硕于当晚发布正式声明予以回应:本次安全事件的源头系一家第三方供应商遭遇网络攻击,华硕自身内部系统并未被直接入侵。
华硕强调,此次泄露仅涉及少量与华硕智能手机摄像头功能相关的源代码文件,未波及任何在售产品、核心业务系统或用户个人信息。同时,公司表示将全面升级供应链安全管理机制,并持续严格遵循国际通行的网络安全规范与实践标准。
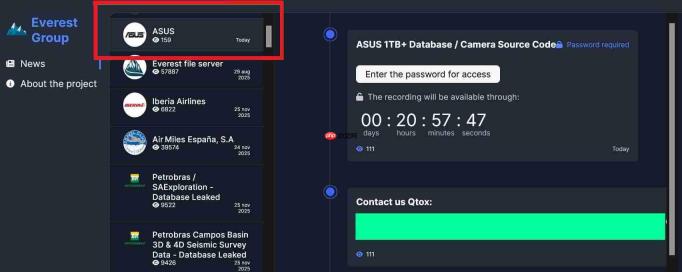
Everest方面宣称,已从华硕关联渠道获取逾1TB内部数据,内容涵盖所谓“相机源代码”、企业内部文档、研发工程资料及其他敏感信息,并要求华硕通过加密通信工具Qtox与其取得联系。截至目前,该组织尚未披露具体赎金数额。

基于参考文档(产品白皮书、手册、测试报告、资质证书等)对招投标技术指标要求进行逐条符合性评估,产出带证据引用的中文 Markdown 评估报告(含四级评定"完全满足/基本满足/部分满足/不满足"、证据出处、每条指标的应答策略建议)。主要面向网络安全产品招投标应答场景,也适用于其他 IT 产品的技术指标符合性评估、采购选型评估、产品能力对照核查等。参考文档支持 docx、pdf、md、xlsx、pptx 等格式(读取时优先调用已安装的专门 skill,如 docx/xlsx/pdf-re
业内分析指出,“相机源代码”可能包含用于华硕终端设备影像系统的固件模块、底层驱动程序、图像信号处理算法、定制化应用软件,以及配套的内部开发与调试工具。
公开情报显示,Everest此前多次以窃取技术资产为核心目标,惯用策略为先行盗取源码、设计文档等高价值知识产权,再视情况决定是否实施系统级加密——此举旨在即便目标方拥有完整备份,仍难以快速重建关键研发能力,从而增强勒索谈判优势。
值得关注的是,过去两周内,Everest还陆续宣称对Under Armour(安德玛)、巴西国家石油公司Petrobras、西班牙伊比利亚航空Iberia等多家跨国企业发起攻击,所涉数据类型从常规办公文档延伸至其声称的“全网权限访问凭证”。