






《hello again》研究不仅涉及windows hello,也验证了tpm状态回滚对bitlocker“tpm+pin”启动保护的影响。团队在特定intel平台笔记本上进行了236次pin尝试,并根据实测速率估算:完整六位数字空间的最坏搜索时间约20天。这个数字不是演示实际持续20天,也不是所有bitlocker设备的统一破解耗时。
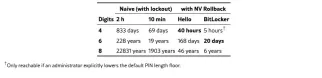
图源:Hello Again论文,CC BY 4.0;表中估算依赖其测试环境和速率。
启动PIN与Windows登录PIN属于不同环节
BitLocker的TPM+PIN在系统启动阶段参与保护磁盘解锁,Windows Hello则服务于Windows认证。论文利用同类底层回滚能力评估这两条路径,但它们的提示界面、尝试预算及额外限制不同,不能直接互换测试耗时。该结果也不能扩展成所有BitLocker保护模式均有同样的PIN暴力尝试条件。
236次测试和完整空间估算分开记录
BitLocker演示使用Framework Laptop 13,配置Intel Core Ultra 5 125H及对应Winbond闪存。改进后的测试循环完成236次尝试耗时6分55秒,约每分钟34.1次;作者据此推导六位数字PIN的最坏情况。测试PIN的取值、空间大小和具体设备速度都会影响实际时间。
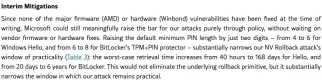
图源:Hello Again论文,CC BY 4.0;提高猜测成本不等于底层回滚缺陷已修复。
更长PIN和固件修复解决不同层面的问题
作者用同一测试速率估算,将BitLocker数字启动PIN由六位增到八位可显著延长穷举时间,但这只是缩小攻击的现实可行性,并不移除回滚能力。实际组织应结合设备厂商、固件支持和自身恢复流程评估策略,避免把论文建议理解为已在所有Windows设备默认实施。

这些攻击需要接触设备硬件并满足相应平台条件,不属于普通远程登录尝试。论文还描述了尚未完成实测的其他情形,这些情形与已完成的端到端演示证据不同;文中的20天只对应论文列出的具体假设。













