






php官方安全公告披露cve-2026-128064:受影响的http和ftp流包装器遇到协议部分含大写s的https或ftps地址时,可能没有启用tls,而以明文传输数据。8.2.36、8.3.37、8.4.28和8.5.13列为已修复版本;php 8.6.0的发布记录也包含该修复。该问题影响使用php流函数的相应请求,并非所有https客户端都会因此降为明文。
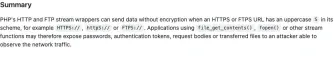
PHP官方公告列出的受影响范围与混合大小写协议条件
协议识别和TLS启用条件不一致
PHP流包装器按不区分大小写的方式识别URL协议,但旧实现判断是否启用TLS时检查了固定位置的小写s。HTTPS://、httpS://或FTPS://因此可能通过应用的不区分大小写校验,却走到未加密传输路径。file_get_contents()、fopen()等使用这些包装器的函数属于应检查的入口,不能据此直接推断独立cURL实现存在相同缺陷。
307重定向也可能带出请求内容
公告特别指出,初始请求采用正常的小写https也不代表后续跳转安全。服务器返回指向大写HTTPS://地址的307重定向时,客户端保留的POST正文和认证头可能在跟随跳转时被明文发送;即使目标拒绝收到的明文连接,数据也可能已经经过网络。
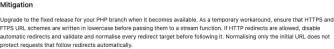
官方缓解说明要求处理每个重定向目标,而非只规范化最初URL
修复范围和临时处理
官方给出CVSS 4.0评分8.2,等级为高危。利用需要受影响URL进入包装器,并需要攻击者能够观察相应网络流量;不能把它描述成无需任何条件就能远程读取任意服务器文件。修复改为对完整协议名进行不区分大小写的比较,覆盖HTTP和FTP包装器。

使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
部署者应升级到自己分支的修复版本。暂时无法升级时,传入流函数前把HTTPS和FTPS协议规范为小写;允许重定向的应用还应关闭自动跟随,逐次验证并规范化目标后再访问。只处理第一条URL不足以覆盖重定向路径。旧的未维护分支不能因为公告列出新分支补丁,就被视为已经获得修复。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!














