






在java中,使用双重检查锁(dcl)实现单例模式时,必须将共享实例变量声明为 volatile 才能防止指令重排序导致的线程安全问题。如果不加 volatile,其他线程可能获取到一个尚未完全初始化的对象引用,从而引发错误。

为什么双重检查锁会失效?
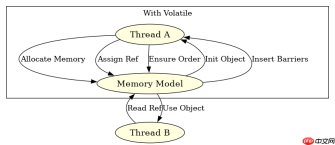
DCL失效的根本原因在于JVM的内存模型允许指令重排序。当执行 instance = new Singleton() 时,编译器或处理器可能会将其拆分为三步:分配内存、初始化对象、将引用指向内存地址。如果没有 volatile 的语义约束,第二步和第三步可能发生重排序。此时,如果另一个线程恰好在线程A完成初始化前进入 if (instance == null) 判断,它会发现 instance 不为空,直接返回这个未初始化的对象,导致程序崩溃或行为异常。
public class Singleton {
    private static volatile Singleton instance;

    private Singleton() {}

    public static Singleton getInstance() {
        if (instance == null) { // 第一次检查
            synchronized (Singleton.class) {
                if (instance == null) { // 第二次检查
                    instance = new Singleton();
                }
            }
        }
        return instance;
    }
}
上述代码展示了标准的DCL实现。关键在于 private static volatile Singleton instance; 这一行。 volatile 关键字在这里起到了两个作用:一是保证可见性,确保一个线程对 instance 的修改对其他线程立即可见;二是禁止指令重排序,确保 instance 的赋值操作发生在对象初始化完成之后。这样,其他线程看到的要么是 null,要么是一个已经完全初始化的对象。
如何验证volatile解决了重排序问题?
为了验证 volatile 的有效性,我们可以对比有无 volatile 时的内存视图变化。在没有 volatile 的情况下,线程A可能先执行了引用赋值,再执行初始化。而在有 volatile 的情况下,JMM(Java Memory Model)会插入内存屏障,强制要求初始化完成后才能进行引用赋值。这种顺序一致性保证了安全性。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。

通过观察内存屏障的插入位置,我们可以看到 volatile 如何阻止了重排序。在 instance = new Singleton() 之前,会有一个StoreStore屏障,确保前面的写操作(如构造函数内的字段赋值)对所有后续写操作可见;在赋值之后,会有一个LoadLoad屏障,确保后面的读操作不会看到旧值。这些屏障共同构成了一个 happens-before 关系,使得 DCL 成为线程安全的。
基于instance=null条件的具体问题分析
当 instance 为 null 时,多个线程可能同时进入同步块。此时,只有第一个获得锁的线程会执行初始化操作,其他线程会被阻塞。一旦第一个线程完成初始化并释放锁,其他线程再次检查 instance 时,会发现它不再为 null,从而跳过初始化步骤。这种机制确保了只有一个实例被创建,同时减少了同步开销。需要注意的是,即使没有 volatile,DCL 在单线程环境下也是正确的,但在多线程环境下,缺少 volatile 会导致严重的并发 bug。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


