






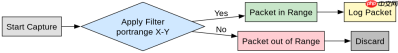
使用 tcpdump 抓取指定端口范围流量,最直接的方法是利用其内置的 portrange 过滤表达式。该语法允许你定义一个连续的端口区间,例如 portrange 1024-65535,从而一次性捕获该范围内的所有 tcp 或 udp 数据包,无需为每个端口单独编写规则。
如何组合其他条件进行精确过滤
在确定端口范围后,通常需要结合协议类型(如仅抓 TCP)或源/目的地址来缩小捕获范围。通过将这些条件与逻辑运算符 and 或 or 组合,可以构建更复杂的过滤器。例如,只抓取来自特定 IP 且目标端口在指定范围内的 TCP 包,能有效减少无关数据的干扰。
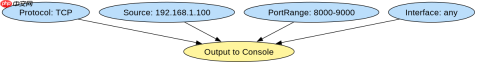
tcpdump -i any tcp and host 192.168.1.100 and portrange 8000-9000 -nn -vv
上述命令中,-i any 监听所有网络接口,tcp 限定协议,host 192.168.1.100 指定通信对端,portrange 8000-9000 锁定端口区间。-nn 禁止解析主机名和服务名,-vv 提供详细输出。执行后,终端将实时显示符合所有条件的数据包头部信息,包括时间戳、IP 头、TCP 标志位及载荷长度等细节。
如何处理捕获数据包的存储与后续分析
对于长时间运行或高流量场景,直接查看终端输出并不实用。此时应使用 -w 参数将原始数据包写入文件,生成标准的 .pcap 格式文件。这种格式兼容 Wireshark、TShark 等主流分析工具,便于事后进行深度解码、统计或取证。同时,可配合 -c 参数限制捕获包的数量,避免磁盘空间耗尽。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
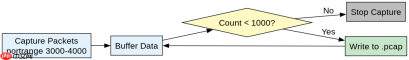
tcpdump -i eth0 portrange 3000-4000 -w capture.pcap -c 1000
此命令在 eth0 接口上捕获端口范围 3000-4000 的流量,并将前 1000 个匹配的数据包保存至 capture.pcap 文件。若需立即开始分析,可使用 tshark -r capture.pcap 读取该文件。注意,-w 模式会绕过标准输出,因此不会在屏幕上打印任何内容,直到捕获结束或达到数量限制。这种方式确保了数据的完整性和完整性校验,适合生产环境下的故障排查。
基于程序中某个输入、条件或结果的具体问题
当程序日志显示连接超时但防火墙未拦截时,确认 tcpdump 是否真正捕获到了相关端口范围的往返流量是排查关键。如果 tcpdump 在指定 portrange 下无输出,而应用层报错,通常意味着流量并未到达网卡驱动层,或者被内核网络栈的其他机制(如 conntrack 状态机或 iptables 的早期丢弃策略)处理掉了。此时应检查 netstat 或 ss 确认套接字状态,并验证 tcpdump 的权限与接口绑定是否正确。





