






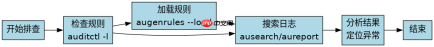
排查异常需先确认审计规则是否生效,再使用 aureport 或 ausearch 工具过滤关键事件。通过检查登录失败、权限变更和文件访问记录,可以快速定位入侵行为。
如何验证当前系统已加载的审计规则
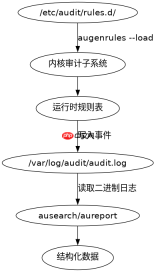
使用 auditctl -l 命令可以列出当前内核中正在生效的所有审计规则。如果规则为空,说明守护进程未正确配置或未重启,导致日志无法捕获新事件。必须确保 /etc/audit/rules.d/ 目录下的配置文件已正确加载到运行时环境。
auditctl -l
-a always,exit -F arch=b64 -S execve -k execution
-w /etc/passwd -p wa -k identity
-w /var/log/audit/ -p wa -k log_access
上述命令展示了常见的持久化规则示例。执行后,输出应包含对应的 -a 或 -w 条目。若发现缺失的关键路径监控,需重新加载规则集:augenrules --load。这能确保后续产生的审计记录符合预期格式。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
如何使用 ausearch 检索特定时间段的异常登录
ausearch 是交互式搜索工具,支持按时间、用户或关键字过滤原始二进制日志。针对异常登录排查,重点查看 USER_LOGIN 或 USER_AUTH 类型的记录。通过指定
failed
标记,可能暗示暴力破解攻击。结合 -sv 参数可进一步筛选非零退出状态的事件,排除正常操作干扰。对于高频告警,建议导出为 XML 格式以便后续自动化分析。
当 aureport 显示大量认证失败时如何深入追踪
aureport 提供汇总统计功能,能快速识别异常模式。例如 aureport --auth -i 可生成按用户分组的认证失败次数列表。若某用户失败数远超平均值,需立即锁定该账户并检查其关联的源地址。此步骤不依赖原始日志解析,适合快速响应。





