






验证 tar 归档解压权限是否正确,核心做法是提取文件后检查其属主、属组及权限位。使用 tar -tvf 可以预览归档内的元数据,而实际解压时若未使用 --same-owner 或 -o 参数,普通用户解压 root 拥有的文件会导致属主变为当前用户,从而引发权限错乱。因此,最可靠的验证方式是结合 tar --test-label(针对特定标签)或直接对比解压前后的 ls -l 输出,确保目标文件的 uid/gid 与预期一致。

如何在不解压的情况下预览 tar 包内的权限信息
可以通过 tar -tvf 命令直接查看归档文件内部的详细列表,包括权限、所有者和大小。这允许你在解压前确认归档是否保留了正确的元数据。如果归档是在 root 权限下创建的,列表会显示 root 为所有者;如果在普通用户下创建,则显示该用户。这是排查权限问题的第一步,无需写入磁盘即可发现潜在的所有者不匹配问题。
#!/bin/bash
# 创建一个包含不同权限的测试文件
echo "test content" > test_file.txt
chmod 755 test_file.txt
chown root:root test_file.txt

# 打包
tar -cvf test.tar test_file.txt

# 预览权限信息
echo "--- Archive Content Preview ---"
tar -tvf test.tar

# 清理
cat test_file.txt
rm test_file.txt test.tar
解压时如何确保属主和属组不被改变
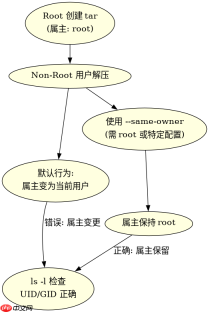
默认情况下,非 root 用户解压 tar 包时,所有文件的属主会被强制更改为当前执行解压命令的用户。要保留原始属主,必须使用 --same-owner 选项(GNU tar 默认在 root 下启用,但在普通用户下需显式指定或依赖版本行为)。对于 root 用户,通常默认保持原样,但显式使用 -o 或 --same-owner 能确保跨环境一致性。验证方法是解压后用 stat 或 ls -l 检查文件的 UID/GID 是否与归档内记录一致。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 假设我们有一个由 root 创建的 tar 包
echo "simulating root-owned archive"
echo "content" > owned_file.txt
sudo chown root:root owned_file.txt
sudo chmod 600 owned_file.txt
sudo tar -cvf root_owned.tar owned_file.txt

# 切换到普通用户模拟环境(此处用脚本逻辑表示)
# 在真实环境中,请以非 root 用户运行以下命令:
# tar -xvf root_owned.tar --same-owner

# 验证权限
if [ "$(id -u)" -eq 0 ]; then
    echo "Running as root, checking if --same-owner is needed..."
    tar -xvf root_owned.tar --same-owner
else
    echo "Running as non-root, extracting with --same-owner to preserve UID/GID"
    tar -xvf root_owned.tar --same-owner
fi

# 检查结果
ls -l owned_file.txt
stat -c '%U:%G %a' owned_file.txt

# 清理
rm owned_file.txt root_owned.tar
当 tar 包内包含特殊权限位时如何验证
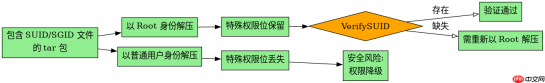
如果归档中包含设置了 SUID、SGID 或 Sticky Bit 的文件,解压后这些特殊权限位可能会因为安全策略或工具实现而被清除或忽略。特别是在非 root 环境下解压,或者使用某些精简版 tar 实现时。验证的关键在于解压后立即使用 ls -l 或 stat 检查权限字符串的第一位(如 s 或 t)。如果期望保留特殊权限,必须确保以 root 身份解压,并检查 tar 版本是否支持完整保留这些位。对于关键系统文件,建议在受控环境中解压并比对 md5sum 和权限属性。





