






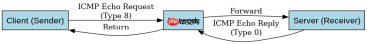
使用 tcpdump 抓取 icmp 包排查 ping 时,直接运行 tcpdump icmp 即可捕获所有类型的 icmp 报文。该命令会显示源/目标 ip、icmp 类型(如 8 代表请求、0 代表回复)及序列号,通过观察请求与回复的配对情况,可以判断网络连通性、延迟或丢包问题。
如何过滤特定主机的 ping 流量
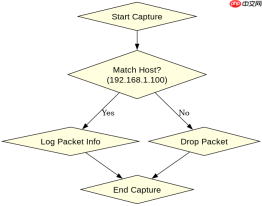
要查看特定主机之间的 ping 交互,需在 icmp 基础上添加 host 过滤器。例如 tcpdump -i eth0 icmp and host 192.168.1.100 仅捕获涉及该 IP 的报文,便于在混杂流量中定位单点故障。
tcpdump -i any icmp and host 10.0.0.5
上述命令输出示例:
14:00:00.000000 IP 10.0.0.5 > 8.8.8.8: ICMP echo request, id 1234, seq 1
14:00:00.001000 IP 8.8.8.8 > 10.0.0.5: ICMP echo reply, id 1234, seq 1
如何识别非标准 ICMP 类型以排查防火墙拦截
当 ping 不通但怀疑是防火墙策略而非网络中断时,可结合 tcpdump 观察是否有返回报文。若发出请求后无任何响应,且本地未报错,通常意味着中间设备丢弃了包。此时可检查是否因安全组规则阻断了 ICMP Type 8/0,或通过抓包确认是否存在 TTL 过期(Type 11)等中间节点反馈。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。

tcpdump -i eth0 icmp[icmptype] != icmp-echo and icmp[icmptype] != icmp-echoreply
该命令用于捕获除回显请求和回复外的其他 ICMP 包,如 Destination Unreachable(Type 3)或 Time Exceeded(Type 11),有助于诊断路由黑洞或 MTU 不匹配问题。
ping 命令超时时的抓包行为分析
当 ping 命令显示 “Request timeout” 时,说明客户端发送了 Echo Request 但未收到对应的 Echo Reply。此时若在服务器端执行 tcpdump icmp,可能完全看不到来自客户端的请求包,这表明数据包在到达服务器前已被丢弃。反之,若能看到请求但无回复,则可能是服务器内核配置禁用了 ICMP 响应,或应用层防火墙拦截了返回流量。





