






java 对象序列化时处理敏感字段加密,最直接的做法是实现 writeobject 和 readobject 方法,在序列化和反序列化过程中对敏感字段进行加解密。这样可以在不改变对象结构的前提下,确保敏感数据在持久化或网络传输时的安全性。

如何实现自定义序列化逻辑
通过实现 Serializable 接口并重写私有序列化方法,可以拦截默认的序列化过程。在 writeObject 中,先调用 defaultWriteObject() 写入非敏感字段,再手动写入加密后的敏感字段;在 readObject 中则相反,先读取并解密,再恢复对象状态。这种方式比使用 transient 关键字更灵活,因为你可以控制加密算法和密钥管理。

import java.io.*;
import javax.crypto.Cipher;
import javax.crypto.KeyGenerator;
import javax.crypto.SecretKey;
import javax.crypto.spec.SecretKeySpec;
import java.util.Base64;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;
    private String username;
    private transient String password; // 标记为 transient 避免默认序列化
    private String encryptedPassword;
    private SecretKey key;

    public SecureUser(String username, String password) {
        this.username = username;
        this.password = password;
        try {
            KeyGenerator keyGen = KeyGenerator.getInstance("AES");
            keyGen.init(128);
            this.key = keyGen.generateKey();
        } catch (Exception e) {
            throw new RuntimeException(e);
        }
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        out.defaultWriteObject(); // 写入 username
        try {
            Cipher cipher = Cipher.getInstance("AES");
            cipher.init(Cipher.ENCRYPT_MODE, key);
            byte[] encryptedBytes = cipher.doFinal(password.getBytes());
            encryptedPassword = Base64.getEncoder().encodeToString(encryptedBytes);
            out.writeObject(encryptedPassword); // 手动写入加密后的密码
        } catch (Exception e) {
            throw new IOException(e);
        }
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        in.defaultReadObject(); // 读取 username
        try {
            String encPass = (String) in.readObject(); // 读取加密密码
            Cipher cipher = Cipher.getInstance("AES");
            cipher.init(Cipher.DECRYPT_MODE, key);
            byte[] decodedBytes = Base64.getDecoder().decode(encPass);
            password = new String(cipher.doFinal(decodedBytes)); // 解密并恢复
        } catch (Exception e) {
            throw new IOException(e);
        }
    }

    public static void main(String[] args) throws Exception {
        SecureUser user = new SecureUser("alice", "secret123");
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(user);
        oos.close();

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        SecureUser restoredUser = (SecureUser) ois.readObject();
        System.out.println("Username: " + restoredUser.username);
        System.out.println("Password: " + restoredUser.password);
    }
}
如何处理密钥的安全存储与传递
在上述示例中,密钥是在对象内部生成的,这在某些场景下可能不够安全,因为密钥随对象一起序列化。更好的做法是将密钥存储在外部安全的地方(如硬件安全模块 HSM 或密钥管理服务 KMS),并在序列化/反序列化时动态获取。如果必须在代码中硬编码密钥,至少应使用常量而非明文,并结合混淆技术。此外,可以考虑使用 javax.crypto.SealedObject 来封装整个敏感对象,简化加解密逻辑。

使用 Husky 将 pre-commit、pre-push 和 commit-msg 检查集成到仓库中,以便代理和开发人员在更改离开工作站之前运行相同的本地防护措施。
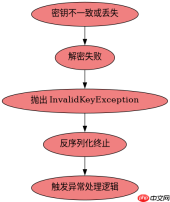
当密钥丢失时反序列化会怎样
如果在 readObject 中使用的密钥与 writeObject 中不同,或者密钥完全丢失,解密操作将抛出 InvalidKeyException 或 BadPaddingException,导致反序列化失败。这意味着对象无法恢复到原始状态,程序可能需要捕获异常并提供降级策略,例如记录日志、通知管理员或返回空值。因此,密钥的生命周期管理至关重要,必须确保其在序列化前后的一致性和可用性。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


