






在oracle 19c中,配置afd(automatic storage management filter driver)特性以防止asm磁盘被误覆盖的核心做法是:使用`afd_tool`命令将操作系统层面的块设备与oracle asm磁盘组进行绑定,并设置相应的权限和所有权。具体而言,需要确保只有oracle用户及其所属组对绑定的设备节点拥有读写权限,从而阻止其他进程或用户直接访问底层存储。
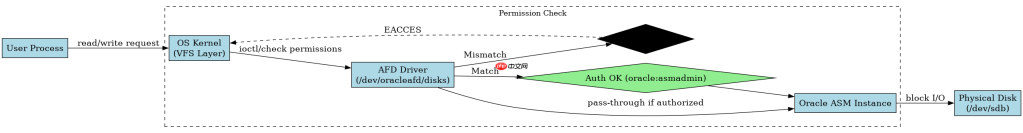
如何验证AFD绑定状态及权限设置
要确认AFD是否已正确配置,可以通过查询`/dev/oracleafd/disks`目录下的设备文件以及检查其权限来实现。通常,这些设备文件的属主应为`oracle:asmadmin`,且权限设置为`660`。此外,可以使用`afd_tool status`命令来查看当前系统中所有已注册的AFD磁盘及其状态,确保它们处于`ONLINE`状态且未被其他进程占用。
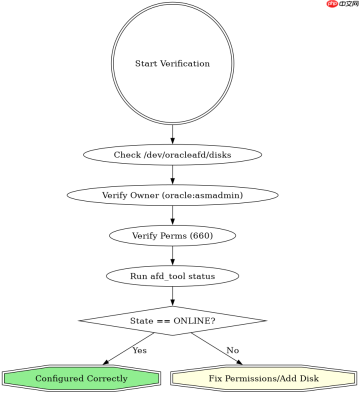
# 假设我们有一个名为/dev/sdb的磁盘
sudo chown oracle:asmadmin /dev/oracleafd/disks/ASMDISK1
sudo chmod 660 /dev/oracleafd/disks/ASMDISK1

# 验证状态
afd_tool status
上述代码展示了如何手动调整一个已绑定AFD的设备文件的权限。执行后,只有oracle用户和asmadmin组的成员才能对该设备进行读写操作。运行`afd_tool status`会列出类似如下的输出:
Disk Name: ASMDISK1
State: ONLINE
Owner: oracle:asmadmin
Permissions: rw-rw----
如何处理AFD绑定冲突或设备未识别的情况
如果在配置过程中遇到设备未被识别或存在绑定冲突的问题,通常需要重新扫描系统设备并清除旧的AFD缓存。这可以通过停止AFD服务、删除`/etc/oracle/afd`目录下的配置文件(如有必要)、然后重新启动AFD服务来完成。接着,再次使用`afd_tool add`命令将设备添加到AFD管理中。


# 停止AFD服务
sudo systemctl stop oracle-afd.service

# 清理旧配置(谨慎操作)
sudo rm -rf /etc/oracle/afd/*

# 添加新磁盘
sudo afd_tool add /dev/sdb ASMDISK1

# 启动AFD服务
sudo systemctl start oracle-afd.service

# 验证
afd_tool status
这段代码演示了重置AFD配置并重新绑定磁盘的步骤。在执行`afd_tool add`之前,必须确保目标磁盘没有被任何其他服务(如LVM或文件系统挂载)使用。成功添加后,通过`afd_tool status`再次检查,确认ASMDISK1的状态变为`ONLINE`且权限正确。如果设备仍然显示为`OFFLINE`或`UNKNOWN`,则需要检查内核日志(`dmesg`)以排除硬件或驱动层面的问题。
基于AFD绑定后磁盘权限的具体问题
当AFD成功绑定磁盘后,一个常见的具体问题是:如果非oracle用户尝试直接写入该设备节点会发生什么?答案是,由于权限设置为`660`,任何非oracle用户或非asmadmin组成员的写操作都会被操作系统拒绝,返回`Permission denied`错误。这有效地防止了误覆盖。然而,如果管理员错误地将权限修改为`666`或`777`,则此保护机制失效,任何用户都可能破坏ASM数据。因此,定期审计`/dev/oracleafd/disks`目录下的权限至关重要。


