






在 apache 中隐藏真实文件下载路径的核心做法是启用 mod_rewrite 模块,利用正则表达式将用户访问的伪 url 映射到服务器内部的真实文件路径。通过配置 rewriterule 并添加 l(last)和 qsa(query string append)标志,可以实现对外部请求的透明转发,使浏览器地址栏保持显示伪路径,同时服务端直接提供文件内容。
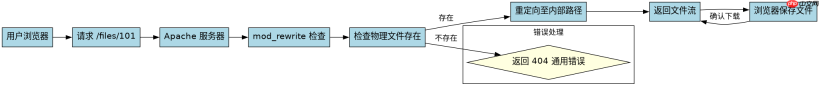
如何配置 RewriteRule 实现从 /files/ID 到真实文件的映射
要实现这一功能,需要在 Apache 配置文件或 .htaccess 中定义重写规则。假设真实文件存储在 /var/www/private/downloads/ 目录下,且文件名与 ID 对应,例如 file_101.pdf。我们可以编写一条规则,匹配以 /files/ 开头的 URI,捕获后面的数字 ID,并将其拼接为内部路径进行代理或直接处理。
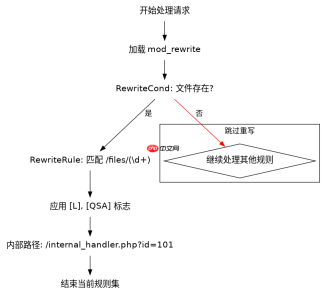
<ifmodule mod_rewrite.c>
    RewriteEngine On

    # 检查文件是否存在,避免无效请求
    RewriteCond %{DOCUMENT_ROOT}/private/downloads/file_%{REQUEST_URI}.pdf -f

    # 重写规则:将 /files/101 映射到内部逻辑
    # [L] 表示这是最后一条规则,停止处理
    # [QSA] 保留原始查询字符串
    RewriteRule ^files/(\d+)$ /internal_handler.php?id=$1 [L,QSA]
</ifmodule>
上述代码首先通过 RewriteCond 验证对应的物理文件是否存在,如果不存在则不触发重写,从而返回标准的 404 错误而不是内部错误。随后 RewriteRule 捕获 ID 并传递给后端脚本。在实际生产环境中,通常不会直接暴露文件路径,而是由后端脚本(如 PHP)读取文件并输出,或者使用 Alias 结合权限控制。这里展示的是最基础的重写逻辑,关键在于 [L] 标志确保重写后立即停止其他规则的处理,防止循环或冲突。
如何通过 Header 设置强制下载并隐藏文件名
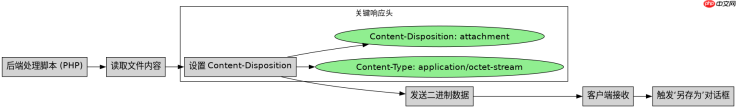
仅仅隐藏路径还不够,还需要确保浏览器触发“另存为”对话框而不是直接在浏览器中预览 PDF 或图片。这可以通过在响应头中设置 Content-Disposition 来实现。当使用 mod_rewrite 时,我们通常配合后端语言(如 PHP、Python)来动态生成这些头部信息。如果希望完全在前端通过 Apache 配置实现,可以使用 Header 指令,但这通常适用于静态文件且无法动态获取文件名。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
# .htaccess 示例:针对特定扩展名强制下载
<filesmatch header set content-disposition>

# 或者在 RewriteRule 中通过 [H] 标志调用自定义处理器
RewriteRule ^files/(\d+)$ /download_handler.php?id=$1 [H=application/octet-stream,L]</filesmatch>
在上面的代码中,FilesMatch 块针对 PDF、Word 和 ZIP 文件设置了 Content-Disposition: attachment 头,这会告诉浏览器不要尝试渲染文件,而是将其作为附件下载。对于更复杂的场景,比如需要根据数据库中的记录动态决定文件名,必须使用后端脚本。在后端脚本中,读取文件内容后,使用 header('Content-Type: application/octet-stream'); 和 header('Content-Disposition: attachment; filename="' . $filename . '"'); 来发送正确的头部。这种组合确保了路径被隐藏,且用户体验符合下载预期。需要注意的是,[H] 标志在较新版本的 Apache 中可能不被推荐用于所有情况,通常建议统一由后端脚本处理所有下载请求,以保持逻辑一致性和安全性。
当请求的文件 ID 不存在时如何处理以避免泄露目录结构
在实现隐藏路径的过程中,一个关键的安全问题是防止攻击者通过遍历 ID 来探测服务器上的文件结构。如果直接使用 RewriteRule 将不存在的 ID 映射到一个通用的错误页面,可能会泄露内部路由逻辑。因此,必须在重写之前严格验证资源的可用性,并确保错误响应不包含敏感的内部路径信息。
在上述配置的 RewriteCond 中,我们已经使用了 -f 测试条件来检查文件是否存在。如果文件不存在,Apache 会跳过重写规则,继续处理后续规则或返回默认的 404 状态码。为了进一步加固,可以自定义 404 错误页面,使其返回一个通用的错误消息,而不是 Apache 默认的包含服务器版本和路径信息的错误页。例如,在 .htaccess 中添加 ErrorDocument 404 /generic_error.html。这样,即使用户尝试访问 /files/999,他们看到的只是一个普通的错误页面,而不会知道内部目录结构或文件命名规则。此外,后端脚本在处理请求时,也应检查文件权限,确保只有授权用户才能访问特定文件,并在访问失败时返回 403 或 404,而不是 500 错误,因为 500 错误往往暗示了内部实现细节。






