






在 apache 中为基于 ip 的虚拟主机配置不同的资源限制,核心做法是在每个 mod_mpm_prefork 或 mod_mpm_event 的全局配置结合 mod_ratelimit 来实现差异化控制。具体而言,对于并发连接限制,可以在每个虚拟主机中使用 mod_ratelimit 的 ratelimit 指令;而对于进程/线程模型的资源上限,通常需要在主配置文件 httpd.conf 中根据 ip 动态调整 mpm 参数,或者更常见的是通过外部工具(如 cgroups)或应用层逻辑实现,因为标准的 apache 核心并不支持在 mod_ratelimit 对不同 ip 的虚拟主机实施带宽和请求速率的限制。

如何为特定 IP 的虚拟主机设置请求速率限制?
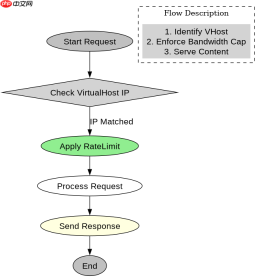
要为特定 IP 绑定的虚拟主机设置请求速率限制,需要启用 mod_ratelimit 模块,并在对应的 RateLimit 指令。该指令允许你指定每秒处理的字节数或请求数。当某个虚拟主机接收到的流量超过设定的阈值时,Apache 会延迟响应或丢弃数据包,从而保护服务器资源。这种方法适用于防止单个 IP 占用过多带宽或引发 DDoS 攻击。
# httpd.conf 或虚拟主机配置文件
LoadModule ratelimit_module modules/mod_ratelimit.so

<virtualhost>
    ServerName vip.example.com
    DocumentRoot /var/www/vip

    # 限制该虚拟主机的输出速率为 500 KB/s
    <location></location>
        RateLimit bandwidth 500


    ErrorLog logs/vip-error_log
    CustomLog logs/vip-access_log combined
</virtualhost><virtualhost>
    ServerName standard.example.com
    DocumentRoot /var/www/standard

    # 普通用户限制为 100 KB/s
    <location></location>
        RateLimit bandwidth 100

</virtualhost>
预期结果:访问 192.168.1.10 的站点最大吞吐量为 500KB/s,而 192.168.1.20 仅为 100KB/s。超出部分会被缓冲或丢弃,导致客户端下载速度变慢或连接超时。
如何针对不同 IP 虚拟主机隔离连接数?
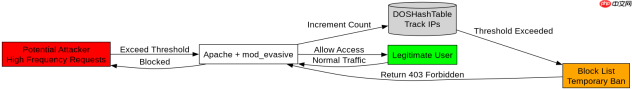
虽然 Apache 核心不直接在 mod_limitipconn 或结合 mod_authz_core 与自定义脚本实现近似效果。更通用的做法是利用 MaxClients(在 Prefork MPM 中)或 MaxRequestWorkers(在 Event/Worker MPM 中)进行全局限制,然后通过 mod_rewrite 将高负载 IP 重定向到维护页面。然而,若需细粒度控制,推荐使用 mod_ratelimit 间接限制连接建立后的数据流,或使用第三方模块如 mod_evasive 来限制单 IP 的并发请求数。以下示例展示如何使用 mod_evasive 对特定 IP 段进行更严格的并发限制。

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。
# 假设已安装 mod_evasive
LoadModule evasive20_module modules/mod_evasive20.so

<virtualhost>
    ServerName secure.example.com
    DocumentRoot /var/www/secure
    SSLEngine on
    SSLCertificateFile conf/ssl.crt/server.crt
    SSLCertificateKeyFile conf/ssl.key/server.key

    # 针对此虚拟主机设置更严格的 DoS 防护
    DOSHashTableSize 3097
    DOSPageCount 2
    DOSSiteCount 50
    DOSPageInterval 1
    DOSSiteInterval 1
    DOSBlockingPeriod 10

    ErrorLog logs/secure-error_log
    CustomLog logs/secure-access_log combined
</virtualhost>
预期结果:当来自同一 IP 的请求在 1 秒内超过 2 次页面请求或 50 次站点总请求时,该 IP 将被暂时屏蔽 10 秒。这有效防止了针对特定虚拟主机的暴力破解或扫描行为。
基于程序中某个输入、条件或结果的具体问题
在实际配置中,如果 RateLimit 指令设置的带宽值小于客户端实际请求的数据量,Apache 会如何处理?答案是 Apache 不会拒绝请求,而是通过减缓数据传输速率来适应限制。这意味着客户端会经历明显的延迟,但连接不会断开。这种机制依赖于操作系统的 TCP 窗口大小和 Apache 的输出缓冲区。如果网络状况良好且限制较宽松,用户体验几乎无感;但如果限制过严,客户端可能会因超时而中断连接。因此,设置合理的带宽阈值至关重要,需根据业务需求和服务器硬件能力进行权衡。









