






在 apache 的

如何限制除 GET 和 HEAD 之外的所有写操作
要禁止 PUT、DELETE 和 PATCH 等修改服务器状态的方法,同时保留浏览和查询功能,需要在 Deny from all。这样配置后,Apache 会拦截任何不属于白名单列表的请求方法,返回 403 Forbidden 错误。
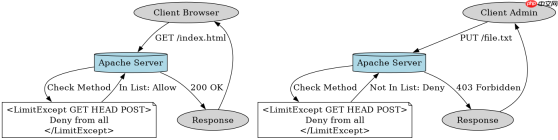
Order allow,deny
Allow from all
<limitexcept get head post>
    Deny from all
</limitexcept>
上述配置中,Order allow,deny 确保先处理允许规则再处理拒绝规则,但 Deny from all,导致连接被拒绝。这种结构常用于静态资源目录,防止恶意用户通过 WebDAV 或其他方法上传文件。
如何仅允许特定 IP 进行写操作而其他人只读
如果需要更精细的控制,例如允许特定管理 IP 执行 DELETE 操作,而普通用户只能读取,可以在 Require ip 或 Allow from 使用。此时逻辑反转:非白名单方法默认拒绝,但如果在白名单方法中需要额外权限,则需在外部或内部进一步细化。不过更常见的做法是直接在

通过Apache Tika Server REST API从1400多种文件格式中提取文本和元数据。处理PDF、DOCX、PPTX、电子邮件归档以及带有MIME类型检测的嵌入式文档提取。

Order deny,allow
Deny from all
Allow from 192.168.1.100
<limitexcept get head>
    Require ip 192.168.1.100
</limitexcept>
在这个示例中,首先全局拒绝所有访问,然后允许来自 192.168.1.100 的连接。接着,192.168.1.100 的 IP 才被允许。这意味着即使是管理员 IP,如果发送 GET 请求,也受外层 Allow from 控制;而如果发送 PUT 请求,则必须满足 Require ip 条件。这种组合提供了基于方法和来源的双重验证。
LimitExcept 在处理 OPTIONS 预检请求时的行为
当涉及跨域资源共享(CORS)时,浏览器会发送 OPTIONS 请求作为预检步骤。如果 OPTIONS,且配置了严格的拒绝规则,预检请求可能会被拦截,导致前端 AJAX 调用失败。因此,在启用 CORS 的目录下,务必将 OPTIONS 加入白名单。
Order allow,deny
Allow from all
<limitexcept get head post options>
    Deny from all
</limitexcept>
此配置确保了 GET、HEAD、POST 和 OPTIONS 请求均能通过,而其他方法如 PUT 或 DELETE 将被拒绝。这解决了现代 Web 应用在跨域场景下因预检请求被拒而导致的网络错误。开发者在排查 CORS 问题时,应检查 Apache 日志中的 403 响应,确认是否因 LimitExcept 遗漏了 OPTIONS 所致。






