






在vs code中通过 /code 命令将copilot cli会话转入编辑器,核心在于启用 copilot: enable chat in editor 功能开关并配置相应的权限。该操作允许用户在终端或cli环境中发起对话后,直接将生成的代码片段、解释或修改建议以交互形式嵌入到当前打开的代码文件中,从而减少上下文切换。

如何启用Chat in Editor功能开关?
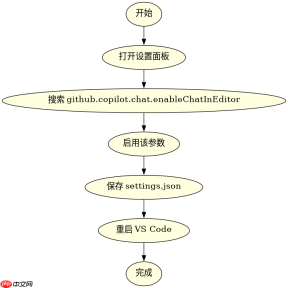
要使用 /code 命令,必须先在VS Code的设置中开启“Chat in Editor”功能。默认情况下,GitHub Copilot的聊天界面可能仅作为侧边栏存在,而 /code 命令依赖于将其集成到编辑器的上下文中。用户需要访问设置面板,搜索 Copilot: Enable Chat in Editor 并将其勾选为启用状态。这一步骤确保了当你在终端输入 /code 时,系统知道如何将响应映射到当前的编辑器实例而非仅仅输出到终端日志中。
settings.json
{
    "github.copilot.chat.enableChatInEditor": true,
    "github.copilot.chat.codeGeneration.enabled": true
}
上述JSON配置片段展示了如何在 settings.json 中直接启用相关功能。其中 github.copilot.chat.enableChatInEditor 是关键参数,它控制了聊天界面是否可以在编辑器内部渲染。另一个参数 github.copilot.chat.codeGeneration.enabled 确保代码生成功能处于激活状态,这是 /code 命令能够生成可插入代码的前提。保存文件后,重启VS Code以确保设置生效。
权限边界与上下文限制是什么?
在使用 /code 命令时,权限和上下文范围受到严格限制。首先,只有当前处于焦点状态的编辑器窗口会接收来自CLI的插入内容。如果多个文件打开,Copilot只会针对你当前正在查看或编辑的文件进行上下文分析。其次,权限边界体现在数据隐私上:CLI会话中的敏感信息(如API密钥、密码)不会被发送到GitHub Copilot服务器进行处理,除非明确包含在代码上下文中。此外,/code 命令生成的代码通常以“建议”形式出现,需要用户手动确认插入,这防止了未经授权的自动修改。


terminal_session.py
import subprocess

# 模拟从CLI发送请求到Copilot
response = subprocess.run(
    ["gh", "copilot", "suggest", "--context", "current_file"],
    capture_output=True, text=True
)
print(response.stdout)
以上Python脚本示例展示了如何通过子进程调用GitHub CLI来模拟 /code 的行为。这里使用了 gh copilot suggest 命令,并通过 --context current_file 参数指定上下文范围为当前文件。执行此脚本后,Copilot会根据当前文件的代码结构生成建议。需要注意的是,实际使用中,用户更倾向于直接在终端输入 /code 而不是编写脚本来调用,但此示例有助于理解底层的数据流向和权限隔离机制。返回的结果是纯文本形式的代码建议,需由用户复制到编辑器中。
基于当前文件上下文的具体问题:如何处理多文件冲突?
当使用 /code 命令处理涉及多个文件的复杂重构时,可能会遇到上下文冲突问题。例如,如果Copilot建议修改一个被其他打开标签页引用的函数签名,直接插入可能导致编译错误。解决这一问题的方法是,在执行 /code 命令前,先关闭所有非必要的标签页,确保Copilot只关注当前活动的文件及其直接依赖。如果必须处理多文件变更,建议使用Git工作流:先让Copilot生成补丁(patch),然后手动应用这些更改,而不是直接插入到编辑器中。这样可以避免意外的副作用,并保持代码库的一致性。





