






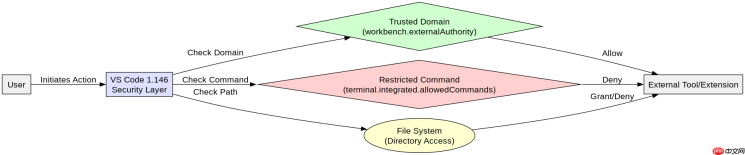
vs code 1.146 通过引入基于域名、命令和目录的细粒度授权机制,收紧了工具权限提示。开发者需在 settings.json 中配置 workbench.externalauthority 指定可信域名,使用 terminal.integrated.allowedcommands 限制终端可执行命令,并通过 files.watcherexclude 或工作区设置控制文件访问范围,从而在保持开发效率的同时提升安全性。
如何配置可信外部域名以允许特定工具调用?
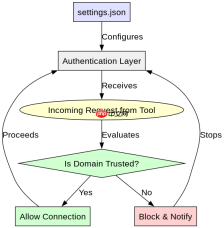
在 VS Code 1.146 中,若需允许特定外部服务(如远程调试服务器或代码解释器)与编辑器交互,必须显式配置可信域名。这主要通过修改用户或工作区的 settings.json 文件实现。系统会拦截来自未授权域名的请求并弹出权限提示,只有列入白名单的域名才能被信任。这种机制防止了恶意扩展或意外脚本通过未知来源获取编辑器控制权。
{
  "workbench.externalAuthority": [
    "https://trusted-service.example.com",
    "localhost:3000"
  ],
  "security.allowedOrigins": [
    "https://trusted-service.example.com"
  ]
}
上述配置将 https://trusted-service.example.com 和 localhost:3000 加入可信列表。当相关工具尝试建立连接时,VS Code 将不再弹出确认对话框,而是直接放行。注意,域名必须包含协议头,且通配符支持有限,建议精确匹配具体主机名以避免安全漏洞。
怎样限制终端内允许执行的命令以增强安全性?
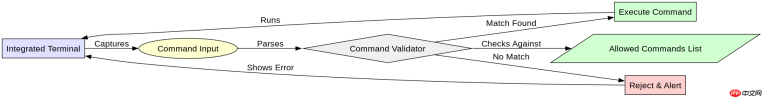
为了防止终端中被注入危险命令,VS Code 1.146 引入了 terminal.integrated.allowedCommands 配置项。该配置允许管理员或项目维护者定义一个白名单,仅允许列出的命令在集成终端中运行。任何不在白名单内的命令执行尝试都会触发权限拒绝或提示,从而有效遏制潜在的安全风险。

{
  "terminal.integrated.allowedCommands": [
    "git",
    "npm",
    "yarn",
    "python",
    "node"
  ]
}
在此示例中,只有 git、npm、yarn、python 和 node 被允许执行。如果用户在终端中输入 rm -rf / 或其他未授权命令,VS Code 将阻止其运行并显示错误信息。此配置适用于团队协作环境,确保所有成员遵循统一的安全规范。
当工具尝试访问未授权的目录时会发生什么?
如果某个扩展或工具试图读取或写入未被当前工作区或全局设置允许的目录,VS Code 1.146 会触发权限检查失败。此时,编辑器会在状态栏或通知区域显示警告,并询问用户是否授予临时或永久访问权限。若用户选择拒绝,则该操作将被中止,相关数据无法被访问。这一行为保护了用户文件系统免受未经授权的修改。





