






在 javascript 中实现 fetch api 的 cbac(context-based access control,基于上下文的访问控制)策略,核心做法是在发起请求前拦截并动态注入身份与权限上下文。具体而言,通过封装一个自定义函数或在 fetch 调用前使用中间件逻辑,读取当前用户的角色、资源 id 及操作类型,将其序列化为 json 放入请求头或 body 中。这样做能确保服务端在接收请求时,能够依据这些上下文信息实时校验访问权限,从而返回授权数据或拒绝非法请求。

如何构建包含用户角色的请求头
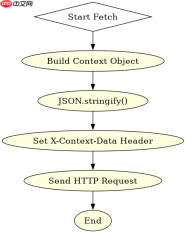
要实现 CBAC,第一步是将静态的身份信息与动态的上下文结合。通常的做法是创建一个配置对象,其中包含 Authorization 用于基础认证,以及自定义的 X-Context-Data 用于传递细粒度的权限信息。例如,当用户尝试访问特定资源时,代码需获取当前会话中的 userId 和 role,并将其编码后附加到请求中。这种机制允许服务端解析出完整的访问链条,而不仅仅是验证令牌的有效性。
const context = {
  userId: 'user_123',
  role: 'editor',
  resourceType: 'document',
  resourceId: 'doc_456'
};

fetch('/api/data', {
  method: 'GET',
  headers: {
    'Content-Type': 'application/json',
    'Authorization': 'Bearer token_xyz',
    'X-Context-Data': JSON.stringify(context)
  }
})
.then(res => res.json())
.then(data => console.log(data));
上述代码展示了如何将上下文数据序列化并放入请求头。预期结果是服务端接收到包含完整权限信息的请求,并能据此进行决策。若上下文缺失或格式错误,服务端应返回 400 Bad Request 或 403 Forbidden。
如何处理权限校验失败的响应
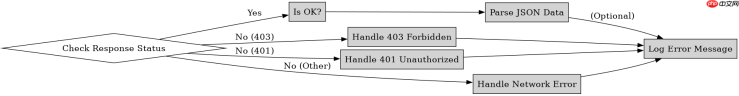
当 CBAC 策略判定用户无权访问时,Fetch API 依然会返回一个 HTTP 响应,但状态码通常为 403 或 401。开发者需要在 Promise 链中捕获这些状态,并根据业务需求进行差异化处理。例如,若权限不足,可以重定向至登录页或显示无权限提示;若网络错误,则记录日志并重试。关键在于区分“未授权”与“禁止访问”,前者可能意味着令牌过期,后者则明确指向上下文校验失败。

FilePond 是一个 JavaScript 文件上传库,支持通过拖拽、粘贴和 API 方式处理文件、目录、URL 和 Data URI。它包含内置的图像优化功能、异步分块上传功能,并提供了适用于 React、Vue、Angular 和 Svelte 的适配器。
fetch('/api/sensitive-data', {
  method: 'POST',
  headers: {
    'Content-Type': 'application/json',
    'X-Context-Data': JSON.stringify({ role: 'viewer' })
  },
  body: JSON.stringify({ action: 'delete' })
})
.then(async (response) => {
  if (!response.ok) {
    if (response.status === 403) {
      throw new Error('Access Denied: Insufficient Context');
    } else if (response.status === 401) {
      throw new Error('Unauthorized: Token Expired');
    }
    throw new Error(`HTTP Error: ${response.status}`);
  }
  return response.json();
})
.catch(err => console.error(err.message));
此段代码演示了如何根据响应状态码处理不同的权限错误。预期结果是控制台输出明确的错误信息,如 Access Denied: Insufficient Context,而非通用的网络错误。这有助于前端快速定位问题根源。
当角色为 viewer 且操作为 delete 时会发生什么
在 CBAC 策略中,如果传入的上下文显示用户角色为 viewer,而请求的操作类型为 delete,服务端将直接拒绝该请求。这是因为 viewer 角色通常只具备读取权限,不具备修改或删除资源的权限。此时,Fetch 请求会收到 403 Forbidden 响应,且响应体中可能包含具体的拒绝原因,如 "Permission denied for role: viewer on action: delete"。前端代码需捕获此异常,并向用户反馈权限不足的信息,而不是尝试解析无效的数据。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





