






在goframe框架中生成和验证图形验证码,核心做法是调用 ghttp.request 对象提供的 captcha 方法获取验证码实例,通过其 generate() 方法生成图片并写入响应流,同时使用 verify() 方法结合前端提交的字符进行校验。具体实现时,需在路由中定义一个用于展示验证码的接口,并在业务逻辑中调用验证函数,确保验证码id与用户输入匹配且未过期。
如何在前端页面中渲染并请求验证码图片?
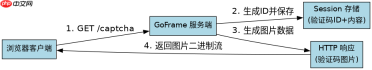
前端渲染验证码的关键在于正确引用GoFrame生成的验证码图片URL,并确保每次刷新或点击时能获取新的验证码。通常的做法是在HTML表单中放置一个标签,其src属性指向GoFrame定义的验证码处理路由,例如
/captcha。当用户访问该页面时,浏览器会自动向服务器发起GET请求,服务器端的处理器会生成一张包含随机字符的图片并返回,同时将验证码的唯一标识符(如UUID)存储在Session中。为了提升用户体验,可以在图片旁添加一个刷新链接,点击后重新加载图片而不刷新整个页面,这可以通过JavaScript修改img的src参数来实现。
package main

import (
	"github.com/gogf/gf/v2/frame/g"
	"github.com/gogf/gf/v2/net/ghttp"
)

func main() {
	s := g.Server()
	s.Group("/", func(group *ghttp.RouterGroup) {
		group.Middleware(ghttp.MiddlewareHandlerResponse)
		// 定义验证码显示路由
		group.GET("/captcha", func(r *ghttp.Request) {
			// 获取验证码实例,默认字体大小为30,数量为4
			c := r.Captcha()
			// 生成验证码图片并直接输出到响应体
			if err := c.GenerateImage(r.Response); err != nil {
				r.Response.WriteStatus(500, "generate captcha failed")
				return
			}
		})
		// 定义登录提交路由
		group.POST("/login", func(r *ghttp.Request) {
			// 获取前端提交的验证码ID和字符
			captchaId := r.Get("captcha_id").String()
			captchaCode := r.Get("captcha_code").String()

			// 验证验证码
			c := r.Captcha()
			if err := c.Verify(captchaId, captchaCode); err != nil {
				r.Response.WriteStatus(400, "invalid captcha")
				return
			}

			// 验证通过,执行后续逻辑
			r.Response.WriteJson(g.Map{
				"code": 0,
				"msg":  "login success",
			})
		})
	})
	s.Run()
}
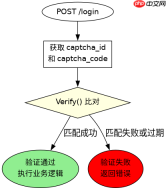
上述代码展示了完整的流程:首先定义了一个 /captcha 路由,当浏览器请求此路径时,r.Captcha() 会初始化一个验证码对象,GenerateImage 方法负责生成图片数据并写入HTTP响应。接着定义了 /login 路由,接收前端传来的 captcha_id 和 captcha_code。通过再次调用 r.Captcha() 获取同一个验证码实例(因为Session ID相同),然后调用 Verify 方法进行比对。如果验证失败,返回错误状态码;如果成功,则继续执行业务逻辑。
验证码的存储机制和会话管理是如何工作的?
GoFrame的验证码功能依赖于Session来存储生成的验证码内容及其元数据。当调用 r.Captcha() 时,框架会自动检查当前请求是否关联了有效的Session。如果存在,它会从Session中读取之前生成的验证码信息;如果不存在,则会创建一个新的Session。验证码的内容(即图片上的文字)以及生成时间戳会被序列化后保存在Session中,而图片本身并不持久化存储,而是动态生成。这种设计确保了验证码的一次性使用和时效性控制。开发者无需手动管理Session的读写,框架内部已经封装好了这些细节,只需关注验证码的生成和验证两个动作即可。

// 假设在另一个中间件或控制器中查看Session结构
func checkSession(r *ghttp.Request) {
	// 获取Session对象
	session := r.Session
	// 打印Session ID,用于调试
	g.Log().Infof(r.Context(), "Session ID: %s", session.ID())
	// 注意:验证码的具体内容通常不直接暴露给前端,
	// 而是通过Verify方法内部比对Session中的值。
	// 这里仅示意Session的存在性。
}
在实际应用中,如果需要自定义验证码的存储位置(例如存入Redis以支持分布式部署),可以通过配置GoFrame的Session驱动来实现。默认的Session驱动通常是基于内存或Cookie的,但在生产环境中,建议配置为Redis或MySQL等持久化存储,以保证高可用性。验证码的有效期通常由框架默认设置,一般为几分钟,超时后Session中的验证码数据会被清理或标记为无效,从而防止重放攻击。
如果验证码验证失败,常见的错误原因有哪些?
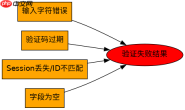
验证码验证失败通常由几个特定条件引起:一是用户输入的字符与图片显示的不一致,这是最常见的人为错误;二是验证码已过期,由于安全性考虑,验证码通常具有较短的生命周期,长时间未提交会导致验证失效;三是验证码ID不匹配,这可能发生在跨域请求或Session丢失的情况下,导致服务器无法找到对应的验证码记录。此外,如果前端传递的 captcha_id 为空或格式错误,也会直接导致验证失败。排查此类问题时,应优先检查网络请求中是否携带了正确的Session Cookie,以及前端是否正确地将 captcha_id 和 captcha_code 字段发送至后端。












