






goframe 实现 rbac 权限管理的核心做法是结合 gf 框架的中间件机制与数据库模型,通过自定义 middleware 拦截请求并校验用户角色。具体操作是在路由注册前挂载鉴权中间件,在中间件中解析 token 获取用户 id,查询该用户的角色及关联的资源权限列表,若当前请求路径不在允许列表中则返回 403 错误。这样做能确保所有受保护的路由都经过统一的权限检查,且权限数据变更时无需重启服务。
如何设计 RBAC 的核心数据表结构
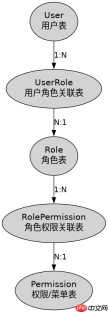
RBAC 模型通常包含用户、角色、权限(菜单/接口)以及它们之间的多对多关系表。在 GoFrame 中,建议使用 ORM 标签定义这些结构体,以便自动生成迁移脚本或简化 CRUD 操作。核心在于 UserRole 和 RolePermission 两张关联表,它们分别连接用户与角色、角色与权限。
package model

import "github.com/gogf/gf/v2/frame/g"

type User struct {
    g.Meta `orm:"table:users, do:true"`
    Id     int64  `json:"id"`     // 用户ID
    Name   string `json:"name"`   // 用户名
    Status int    `json:"status"` // 状态
}

type Role struct {
    g.Meta `orm:"table:roles, do:true"`
    Id     int64  `json:"id"`     // 角色ID
    Name   string `json:"name"`   // 角色名称
    Code   string `json:"code"`   // 角色编码
}

type Permission struct {
    g.Meta `orm:"table:permissions, do:true"`
    Id     int64  `json:"id"`       // 权限ID
    Path   string `json:"path"`     // 接口路径
    Method string `json:"method"`   // HTTP方法
    Desc   string `json:"desc"`     // 描述
}

type UserRole struct {
    g.Meta `orm:"table:user_roles, do:true"`
    UserId int64 `json:"user_id"` // 用户ID
    RoleId int64 `json:"role_id"` // 角色ID
}

type RolePermission struct {
    g.Meta `orm:"table:role_permissions, do:true"`
    RoleId   int64 `json:"role_id"`   // 角色ID
    PermId   int64 `json:"perm_id"`   // 权限ID
}
如何实现基于中间件的权限拦截逻辑
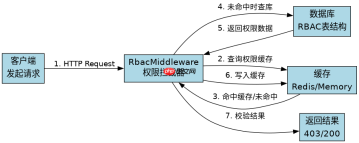
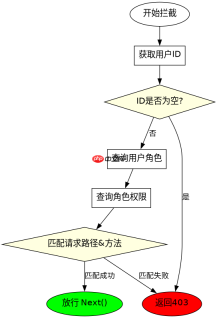
在 GoFrame 中,中间件是处理全局逻辑的最佳位置。我们需要创建一个名为 RbacMiddleware 的结构体,实现 Middleware 接口。逻辑流程为:从上下文获取用户标识 -> 查询用户角色 -> 查询角色对应的所有权限路径 -> 比对当前请求路径与方法。如果匹配成功则放行,否则拒绝。为了性能考虑,建议将权限列表缓存到 Redis 或内存中,避免每次请求都查库。

package middleware

import (
    "context"
    "github.com/gogf/gf/v2/frame/g"
    "github.com/gogf/gf/v2/net/ghttp"
)

type RbacMiddleware struct{}

func NewRbacMiddleware() *RbacMiddleware {
    return &RbacMiddleware{}
}

func (m *RbacMiddleware) Handle(r *ghttp.Request) {
    ctx := r.GetCtx()
    userId := r.GetUid().Int64() // 假设已登录,UID存在Session或Token中
    if userId == 0 {
        r.ExitWithJsonStatus(401, g.Map{"msg": "未登录"})
        return
    }

    // 1. 获取用户角色ID列表
    roleIds, _ := g.Model("user_roles").Where("user_id", userId).All(ctx)
    if len(roleIds) == 0 {
        r.ExitWithJsonStatus(403, g.Map{"msg": "无角色"})
        return
    }

    // 提取角色ID切片
    var ids []int64
    for _, v := range roleIds {
        ids = append(ids, v["role_id"].Int64())
    }

    // 2. 获取角色对应的权限路径和方法
    perms, _ := g.Model("role_permissions rp")
        .Join("permissions p", "rp.perm_id = p.id")
        .WhereIn("rp.role_id", ids).
        Fields("p.path, p.method").
        All(ctx)

    // 构建允许访问的集合 map[path]map[method]bool]
    allowedMap := make(map[string]map[string]bool)
    for _, perm := range perms {
        path := perm["path"].String()
        method := perm["method"].String()
        if _, ok := allowedMap[path]; !ok {
            allowedMap[path] = make(map[string]bool)
        }
        allowedMap[path][method] = true
    }

    // 3. 校验当前请求
    currentPath := r.GetUrl()
    currentMethod := r.Method

    // 简单匹配,实际项目可能需要支持通配符如 /api/*
    if isAllowed(allowedMap, currentPath, currentMethod) {
        r.Middleware.Next()
    } else {
        r.ExitWithJsonStatus(403, g.Map{"msg": "权限不足"})
    }
}

func isAllowed(allowedMap map[string]map[string]bool, path, method string) bool {
    if methods, ok := allowedMap[path]; ok {
        return methods[method]
    }
    return false
}
预期结果:当用户拥有 /api/user 的 GET 权限时,访问该接口返回业务数据;若尝试访问 POST /api/user 且无此权限,则直接返回 403 JSON 响应,不会进入后续 Handler 逻辑。
如何处理动态权限更新而不重启服务
在实际运行中,管理员可能会实时修改角色的权限分配。如果权限数据硬编码在内存变量中,修改后需要重启服务才能生效。解决这个问题的关键在于使用缓存层并设置合理的过期时间,或者使用发布订阅模式通知各节点刷新缓存。在 GoFrame 应用中,通常结合 gcache 或 Redis 来存储权限映射表。当权限发生变更时,主动清除对应角色的缓存 Key,下次请求命中缓存时会重新从数据库加载最新数据。












