






在 linux 中使用 firewalld 配置端口转发到内网,核心是启用 ip 伪装(masquerade)并添加富规则(rich rule)。具体做法是调用 firewall-cmd 命令,设置 --add-masquerade 开启 nat 转换,并使用 --add-rich-rule 指定源地址、目标地址及端口映射。这样做会将到达指定端口的流量重定向到内网服务器的对应端口,实现外部访问。
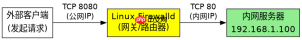
如何配置将公网端口转发到内网特定服务
要将外部请求转发到内网服务器,需要明确指定转发的协议、端口以及目标地址。以将 TCP 8080 端口转发到内网 192.168.1.100 的 80 端口为例,需先确保系统支持 IP 转发,然后配置防火墙规则。该操作会修改系统的网络包处理逻辑,使数据包在出站时修改源地址,并在入站时根据规则重写目标地址。
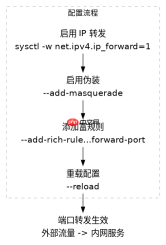
sudo sysctl -w net.ipv4.ip_forward=1
sudo firewall-cmd --permanent --add-masquerade
sudo firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="0.0.0.0/0" forward-port port="8080" protocol="tcp" to-addr="192.168.1.100" to-port="80"'
sudo firewall-cmd --reload
上述命令执行后,预期结果如下:
1. net.ipv4.ip_forward 设置为 1,内核允许路由转发。
2. --add-masquerade 生效,所有从内部接口发出的包源 IP 被替换为外部接口 IP。
3. 富规则生效,匹配来自任意来源的 TCP 8080 端口流量,将其转发至 192.168.1.100:80。
4. --reload 使配置立即生效,无需重启服务。
如何验证端口转发规则是否生效
验证端口转发是否成功,可以通过检查防火墙状态和模拟网络请求两种方式确认。使用 firewall-cmd 查询当前运行的配置,可以查看富规则和伪装功能是否已加载。同时,可以使用 curl 或 nmap 工具从外部尝试连接目标端口,观察响应情况。若规则未生效,通常是因为区域(zone)配置错误或 IP 转发未开启。

Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
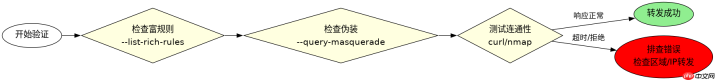
# 检查富规则
sudo firewall-cmd --list-rich-rules
# 检查伪装功能
sudo firewall-cmd --query-masquerade
# 测试连通性(假设本机有公网IP或可通过SSH隧道测试)
curl -v http://<public_ip>:8080</public_ip>
验证步骤的预期结果:
1. --list-rich-rules 输出中包含之前添加的 forward-port 规则。
2. --query-masquerade 返回 yes。
3. curl 命令若能获取到内网 Web 服务器的响应,则说明转发成功;若超时或拒绝连接,则需检查内网服务器防火墙及路由表。
当内网服务器有多个端口需要转发时如何处理
当需要转发多个端口时,只需重复添加富规则即可,每条规则独立指定不同的源端口和目标端口。例如,除了 8080 到 80,还需将 8443 转发到 443,可分别添加两条规则。这种处理方式灵活且互不干扰,适用于多服务部署场景。注意,每个端口都需要独立的 --add-rich-rule 调用,不能合并为一条规则。
sudo firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="0.0.0.0/0" forward-port port="8443" protocol="tcp" to-addr="192.168.1.100" to-port="443"'
sudo firewall-cmd --reload
此操作的预期结果是: 1. 新增一条针对 8443 端口的转发规则。 2. 系统同时处理 8080->80 和 8443->443 的流量转发。 3. 外部访问 8443 端口时,流量将被正确路由到内网服务器的 443 端口,实现 HTTPS 服务的对外暴露。








