






linux 文件权限通过三位八进制数字(如 755)或符号模式(如 u+x, g-w)进行修改,分别对应所有者、所属组和其他用户的读、写、执行权限。使用 chmod 命令并指定目标对象和操作符即可实现精确控制。
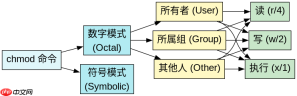
如何理解数字模式的每一位含义
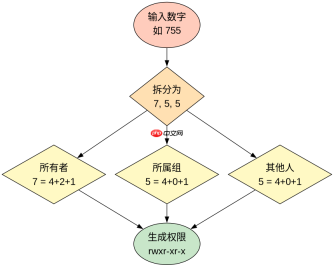
数字模式将权限分为三组,每组代表一个用户类别:第一位是文件所有者(User),第二位是所属组(Group),第三位是其他用户(Other)。每一组的数值由读(4)、写(2)、执行(1)三种权限相加得出,例如 7 表示 rwx,6 表示 rw-,5 表示 r-x。
#!/bin/bash
# 创建测试文件
touch test_file.txt
# 设置权限为 755 (rwxr-xr-x)
chmod 755 test_file.txt
# 查看权限
ls -l test_file.txt
运行上述脚本后,test_file.txt 的权限显示为 -rwxr-xr-x。所有者拥有读写执行权限,而组和他人仅拥有读和执行权限。这种设置常用于需要执行但限制写入的可执行脚本。
如何使用符号模式进行增量修改
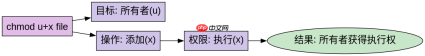
符号模式允许针对特定用户类别添加(+)、移除(-)或设置(=)权限,无需计算总和。操作符包括 u(所有者)、g(组)、o(其他人)和 a(所有用户),权限字符包括 r(读)、w(写)和 x(执行)。

oo-linux-do
下载
Linux DO(linux.do)。对于任何涉及 Linux DO 的请求,请使用此技能——用于搜索和读取数据。只要任务涉及 Linux DO,就应使用此技能,而非直接调用 API。
#!/bin/bash
# 假设 test_file.txt 当前权限为 644 (rw-r--r--)
# 给所有者添加执行权限
chmod u+x test_file.txt
# 移除其他人的写权限(如果存在)
chmod o-w test_file.txt
# 设置组权限为只读
chmod g=r test_file.txt
# 验证结果
ls -l test_file.txt
执行这些命令后,文件权限会根据增量操作动态调整。例如,u+x 仅增加所有者的执行位,不影响其他位。这种方式适合在现有权限基础上微调,避免覆盖意外更改。
当文件属于不同用户组时权限如何生效
当文件的所有者、所属组和其他人身份与当前操作者匹配时,系统按优先级应用权限:首先检查是否为所有者,若是则应用第一组权限;其次检查是否属于所属组,若是则应用第二组权限;最后应用第三组权限。若用户不属于任何特定类别,则适用“其他”权限。





