






容器出现 segment fault 导致退出时,定位的核心做法是获取崩溃时的核心转储(core dump)并分析堆栈信息。由于 docker 容器默认禁用了核心转储功能,首先需要修改内核参数或启动参数以允许生成 core 文件,然后使用 gdb 等工具加载该文件查看触发段错误的函数调用链和变量状态。

如何配置 Docker 环境以生成 Core Dump 文件
要让容器在发生段错误时生成核心转储文件,必须解决两个层面的限制:Docker 守护进程的默认配置和容器内部的内核参数。Docker 默认通过 `--ulimit` 限制了资源,且容器内的 `core_pattern` 通常指向管道或非持久化路径。最可靠的方法是在启动容器时显式设置 ulimit 并挂载一个持久化目录用于存储 core 文件,同时在容器内修正 core_pattern 以确保文件能写入磁盘。
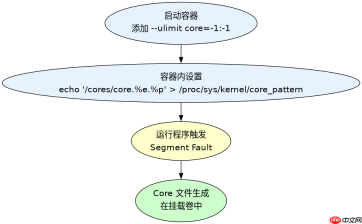
docker run -it --ulimit core=-1:-1 \
  -v /host/coredumps:/cores \
  -e CORE_PATTERN=/cores/core.%e.%p \
  ubuntu:latest /bin/bash

# 在容器内部执行以下命令来设置 core pattern
echo '/cores/core.%e.%p' > /proc/sys/kernel/core_pattern

# 模拟段错误以测试配置
cat  crash.c
#include <stdio.h>
int main() {
    int *ptr = NULL;
    *ptr = 1; // 触发段错误
    return 0;
}
EOF

gcc -g crash.c -o crash
./crash
</stdio.h>
上述命令中,--ulimit core=-1:-1 去除了核心文件大小限制。-v /host/coredumps:/cores 将宿主机的目录挂载到容器内,确保即使容器退出,core 文件也能保留在宿主机上供后续分析。在容器内设置 /proc/sys/kernel/core_pattern 为绝对路径,指定了 core 文件的生成位置和命名格式,其中 %e 代表可执行文件名,%p 代表进程 ID。执行 ./crash 后,可以在宿主机的 /host/coredumps 目录下找到生成的 core 文件。
如何使用 GDB 分析 Core Dump 文件定位段错误
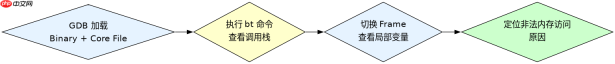
获得 core 文件后,需要使用与编译程序相同的符号表版本进行调试。GDB 是 Linux 下标准的调试器,可以通过加载 core 文件和对应的二进制文件来还原崩溃现场。重点在于查看 bt(backtrace)输出,它能显示从当前崩溃点回溯到主函数的完整调用栈,从而快速定位是哪一行代码、哪个函数导致了非法内存访问。

# 在宿主机上执行,假设 core 文件位于 /host/coredumps/
gdb ./crash /host/coredumps/core.crash.12345

# 进入 GDB 交互界面后,依次执行:
(gdb) bt
# 查看完整的调用栈
(gdb) frame 0
# 切换到崩溃发生的帧
(gdb) print *ptr
# 查看出错变量的值,确认是否为空指针或越界
(gdb) list
# 查看源码上下文
在 GDB 中,bt 命令是定位问题的关键。它会列出所有活动栈帧,通常栈顶(Frame 0)就是触发段错误的地方。如果栈信息显示在 main 函数中,可以使用 list 查看具体行号。若涉及动态链接库,需确保 GDB 能找到对应的 .so 文件和符号表,否则栈信息可能不完整。通过分析 frame 中的局部变量和参数,可以进一步推断出导致内存非法访问的具体原因,例如空指针解引用、缓冲区溢出或未初始化的指针。
当 Core Dump 文件缺失或损坏时如何排查
在某些情况下,可能无法直接获取有效的 core 文件,例如权限不足、磁盘空间已满或 core_pattern 配置未生效。此时需要转向其他诊断手段,如检查系统日志(dmesg)、启用更详细的运行时错误报告或使用 strace 跟踪系统调用。此外,确保程序是以调试模式编译的(包含 -g 标志)对于后续分析至关重要,如果没有符号表,core 文件的分析价值将大幅降低。
# 检查 dmesg 日志,寻找 SIGSEGV 记录
dmesg | grep -i segfault

# 使用 strace 运行程序,观察崩溃前的最后系统调用
strace -f -o trace.log ./crash

# 检查当前系统的 core dump 设置
cat /proc/sys/kernel/core_pattern
ulimit -c

# 如果之前没有用 -g 编译,重新编译以包含调试信息
gcc -g -O0 crash.c -o crash_debug
当 core 文件不可用时,dmesg 日志通常会记录内核捕获到的段错误信息,包括进程名、PID 和信号类型,这有助于确认崩溃确实发生以及大致时间。 strace 可以记录程序执行过程中的所有系统调用和信号接收情况,虽然它不能直接显示内存内容,但能帮助确定崩溃前程序正在执行什么操作。务必注意,生产环境中应谨慎使用 strace,因为它会带来显著的性能开销。若程序未带调试符号,即使有 core 文件,GDB 也只能显示汇编指令而非源码行号,因此建议在开发阶段就启用 -g 编译选项。


