






容器连通性正常但 http 请求返回 502,通常意味着底层网络(tcp)已建立,但应用层协议交互失败或上游服务不可用。排查的核心在于确认反向代理(如 nginx、haproxy)与后端容器之间的连接状态及响应内容。通过检查代理日志中的具体错误码(如 upstream prematurely closed connection 或 no live upstreams),可以定位是后端崩溃、端口未监听还是配置不匹配导致的问题。
Nginx 日志中常见的 502 错误类型有哪些
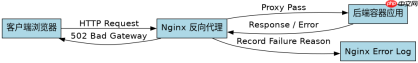
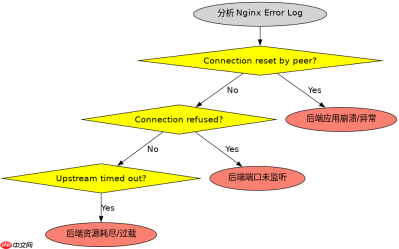
Nginx 返回 502 Bad Gateway 时,其内部日志会记录具体的上游通信失败原因。最常见的两种情况是后端进程意外退出导致的连接重置,以及后端完全无响应导致的超时。通过分析 /var/log/nginx/error.log,可以区分是 Connection reset by peer 还是 No live upstreams,从而判断是代码 Bug 还是资源耗尽。
docker logs -f <nginx_container_name> | grep "502"</nginx_container_name>
执行上述命令后,观察输出日志。若出现 connect() failed (111: Connection refused),说明后端容器虽然存在,但目标端口未监听或进程未启动。若出现 upstream prematurely closed connection,说明后端接收了请求但立即关闭了连接,通常是因为后端应用崩溃或抛出未捕获异常。若出现 no live upstreams,则说明所有后端节点都被标记为不可用,可能是健康检查失败或全部宕机。
如何验证后端容器的端口监听状态
即使容器运行且网络互通,如果应用进程未绑定到正确的 IP 或端口,Nginx 仍会返回 502。需要进入后端容器内部,使用 netstat 或 ss 命令确认进程是否处于 LISTEN 状态。同时,需检查应用配置的绑定地址是否为 0.0.0.0,而非仅 127.0.0.1,否则外部容器无法访问。


docker exec -it <backend_container_name> netstat -tlnp</backend_container_name>
查看输出结果,确保目标端口(如 8080)对应的 Local Address 为 0.0.0.0:8080 或 :::8080。若显示为 127.0.0.1:8080,则修改应用配置文件,将绑定地址改为 0.0.0.0 并重启容器。若端口未出现在列表中,说明应用进程未启动或启动失败,需进一步检查应用日志。
基于 Nginx 配置中 proxy_pass 指令的具体问题
在 Nginx 配置中,proxy_pass 指令的 URL 格式直接影响请求转发行为。若 proxy_pass 末尾包含路径且未正确处理尾部斜杠,可能导致后端收到错误的 URI 路径,进而返回 404 或 502。此外,若后端服务期望特定 Host 头而 Nginx 未正确传递,也可能导致路由失败。
以 proxy_pass http://backend:8080/; 为例,Nginx 会将客户端请求的路径附加到该 URL 之后。若客户端请求 /api/test,Nginx 实际转发给后端的 URL 为 http://backend:8080/api/test。若后端应用严格匹配根路径 /,则可能因路径不匹配而拒绝服务。修正方法是确保 proxy_pass 后的 URL 与后端应用的路由前缀一致,或在 Nginx 中使用 rewrite 指令调整路径。


