






php 8.6处理multipart上传时,应先核对上传错误码和实际文件大小,再按服务器识别的mime类型决定扩展名,最后用move_uploaded_file()保存到公开站点目录之外。浏览器传来的文件名、content-type和max_file_size都不能单独作为安全依据;本例只接受最多2mib的png或jpeg文件,不提供公开下载。
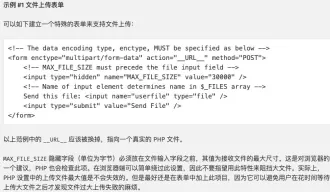
PHP官方手册中的multipart表单及FILES字段说明
表单字段与接收器保持一致
把下面代码放在已有登录、权限、请求频率及CSRF检查之后。upload.php与表单放在受控测试站点,管理员预先创建/var/lib/app/uploads并只授予应用所需写权限;不要用777权限或把该目录放进PHP脚本执行路径。
<?php if ($_SERVER['REQUEST_METHOD'] !== 'POST') { http_response_code(405); exit; }
$file = $_FILES['asset'] ?? null;
if (!is_array($file) || !isset($file['error']) || !is_int($file['error'])) {
    http_response_code(400); exit('上传字段不正确');
}
if ($file['error'] !== UPLOAD_ERR_OK) { http_response_code(400); exit('上传未完成'); }
$tmp = $file['tmp_name'];
if (!is_string($tmp) || !is_uploaded_file($tmp)) { http_response_code(400); exit; }
$size = filesize($tmp);
if ($size === false || $size < 1 || $size > 2 * 1024 * 1024) {
    http_response_code(413); exit('文件大小不符合要求');
}
$mime = (new finfo(FILEINFO_MIME_TYPE))->file($tmp);
$allowed = ['image/png' => 'png', 'image/jpeg' => 'jpg'];
if (!isset($allowed[$mime])) { http_response_code(415); exit('类型不支持'); }
$name = bin2hex(random_bytes(16)) . '.' . $allowed[$mime];
if (!move_uploaded_file($tmp, '/var/lib/app/uploads/' . $name)) {
    http_response_code(500); exit('保存失败');
}
header('Content-Type: application/json');
echo json_encode(['stored_name' => $name], JSON_THROW_ON_ERROR);
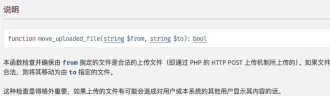
move_uploaded_file官方手册说明上传来源检查和目标文件行为
应用限额之外还有服务器限额
upload_max_filesize、post_max_size、代理请求体上限和临时目录空间都可能先于代码限制请求。post_max_size过小时,FILES可能为空;因此空字段不应被误认为用户一定没有选择文件。通过上传错误码、服务器日志和配置定位,不能只提高PHP内存。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
MIME允许列表不等于文件内容绝对安全。需要展示图片时还应按应用策略解码校验、限制像素和处理资源,并通过不执行脚本的下载或静态服务提供;不要直接把上传原名拼进路径。此例聚焦接收和受控存储,没有代替完整用户认证或图片安全处理。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






