






php 8.6可通过sodium的ipcrypt接口,把日志中的ipv4或ipv6地址转换为仍可表示为ip的代号,同一密钥下相同地址得到相同结果。接口接收的是ip文本,不是手工打包的16字节地址;需要libsodium 1.0.21或更新版本,并且必须妥善保存密钥,才能在授权场景下还原。

PHP8.6官方Sodium接口中的IPcrypt文本参数和密钥生成函数
密钥独立配置,不随每条日志重新生成
<?php if (!function_exists('sodium_crypto_ipcrypt_encrypt')) {
    throw new RuntimeException('需要PHP 8.6和libsodium 1.0.21+');
}
$encoded = getenv('LOG_IP_KEY_B64');
$key = is_string($encoded) ? base64_decode($encoded, true) : false;
if (!is_string($key) || strlen($key) !== SODIUM_CRYPTO_IPCRYPT_KEYBYTES) {
    throw new RuntimeException('日志IP密钥配置不正确');
}
$ip = '192.0.2.10';
if (filter_var($ip, FILTER_VALIDATE_IP) === false) {
    throw new InvalidArgumentException('无效IP');
}
try {
    $token = sodium_crypto_ipcrypt_encrypt($ip, $key);
    echo json_encode(['ip_key_version' => 'v1', 'ip_token' => $token], JSON_THROW_ON_ERROR), PHP_EOL;
    if (sodium_crypto_ipcrypt_decrypt($token, $key) !== $ip) {
        throw new RuntimeException('IP还原比对失败');
    }
} finally {
    sodium_memzero($key);
}
首次部署时,在受控密钥管理流程中用sodium_crypto_ipcrypt_keygen()生成密钥,编码后通过受保护的环境配置注入。不要把密钥、原IP或解密结果写进同一份业务日志,也不要每个请求生成新密钥,否则跨请求关联和历史还原都失去稳定基础。
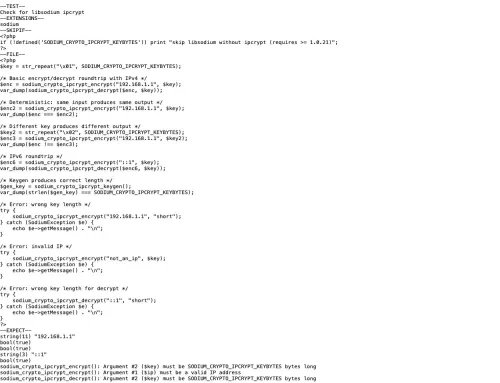
官方测试展示IPv4与IPv6还原、相同输入确定性和错误密钥长度处理
假名化不等于匿名化
这类转换保留相同地址的关联关系,持有密钥的人仍可还原,日志依然需要访问控制、保留期限与使用目的约束。密钥轮换时记录版本,由授权的密钥管理端按版本选择历史密钥;不要通过尝试多个密钥猜测日志归属。

Build MCP servers and clients for PHP applications with the official PHP SDK
下载
使用官方Model Context Protocol PHP SDK将PHP应用程序功能暴露为MCP工具、资源和提示,用于代理工作流。
示例中的还原比对用于验证接线关系,不会证明代号具有消息认证能力。不要据此接受客户端提交的代号作为身份或授权凭据。真实来源IP也不能直接信任任意X-Forwarded-For头,只应按已配置的可信代理链取得。
php免费学习视频:立即使用
踏上前端学习之旅,开启通往精通之路!从前端基础到项目实战,循序渐进,一步一个脚印,迈向巅峰!






