






在 linux 系统中,要实现用户执行特定命令免密并记录日志,核心做法是在 /etc/sudoers 文件中为该用户配置免密权限,同时启用 sudo 的日志功能。具体而言,需要在 sudoers 中为指定用户添加 nopasswd 选项以跳过密码验证,并通过全局配置将日志写入 /var/log/secure 或 /var/log/auth.log。这样既满足了便捷操作的需求,又保留了审计追踪能力。

如何配置单个用户免密执行特定命令
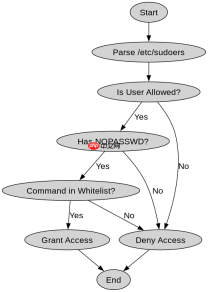
要让特定用户无需输入密码即可执行特定命令,需要修改 /etc/sudoers 文件或使用 visudo 工具。语法格式为 username ALL=(ALL) NOPASSWD: /path/to/command。这行配置告诉系统,当该用户尝试运行指定路径的命令时,直接授权通过,不触发 PAM 认证环节。需要注意的是,必须使用绝对路径,否则可能引发安全漏洞或被意外匹配到其他同名程序。
root@host:~# visudo
# 在文件末尾添加以下行,允许 user1 免密重启 nginx
user1 ALL=(ALL) NOPASSWD: /usr/sbin/nginx -s reload

# 保存退出后,切换到 user1 测试
su - user1
sudo /usr/sbin/nginx -s reload
# 此时不会提示输入密码,命令直接执行
上述配置仅针对 /usr/sbin/nginx -s reload 这一精确命令生效。如果用户尝试执行 /usr/sbin/nginx -t 或其他参数组合,仍会要求输入密码,除非在规则中明确列出所有变体或使用通配符(需谨慎)。这种细粒度控制确保了最小权限原则。
如何确保 sudo 操作被完整记录到系统日志
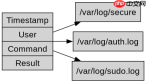
Sudo 默认会将每次提权操作记录到系统的认证日志中,通常位于 /var/log/secure(RHEL/CentOS)或 /var/log/auth.log(Debian/Ubuntu)。要确认日志记录正常,需检查 /etc/sudoers 中的 Defaults 设置。关键配置项包括 logfile 用于指定独立日志文件,以及 log_input 和 log_output 用于记录命令的标准输入和输出,便于事后审计。此外,PAM 模块也会自动记录认证结果。

# 查看当前 sudo 日志配置
grep -i 'logfile\|log_input\|log_output' /etc/sudoers

# 若需自定义日志路径,可添加:
Defaults logfile="/var/log/sudo.log"
Defaults log_input, log_output

# 验证日志是否生成
tail -f /var/log/secure | grep sudo
# 或
tail -f /var/log/auth.log | grep sudo
通过启用 log_input 和 log_output,管理员可以捕获用户在 sudo 会话中执行的详细交互内容,这对于排查故障或安全调查至关重要。这些日志条目包含时间戳、用户名、执行的命令及返回值,形成完整的审计链。
当用户执行非白名单命令时会发生什么
如果用户尝试执行未在 /etc/sudoers 中明确授权的命令,系统将拒绝执行并返回错误信息。对于免密配置的用户,虽然部分命令无需密码,但权限范围严格受限。超出范围的命令调用会触发标准 sudo 行为:要么因无权限而失败,要么因未配置 NOPASSWD 而要求输入密码。若用户既无权限也未提供正确密码,操作将被阻断,并在日志中记录为“认证失败”或“权限不足”。





