






chmod临时修改文件权限后如何恢复
使用 chmod 修改权限后,可以通过记录原始权限值或使用 stat 命令获取八进制数值来恢复。具体做法是先执行 stat -c %a 将当前权限保存到一个变量中,然后进行 chmod 操作,最后用 chmod 还原。如果忘记保存,可以查看文件的 selinux 上下文或 acl 默认值,但最直接的方式是依赖之前保存的八进制代码。
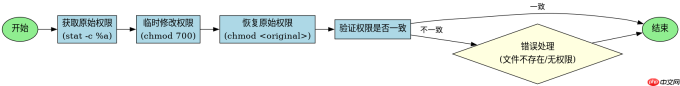
在 Linux 系统中,文件权限由三组数字表示:所有者、所属组和其他用户。每组包含读(4)、写(2)和执行(1)的权限组合。例如,755 表示所有者拥有全部权限,而其他人只有读和执行权限。当我们需要临时修改权限以执行特定任务(如运行脚本或编辑配置文件)时,必须确保能准确恢复到原始状态,以避免安全漏洞或功能异常。
以下是完整的操作流程和验证代码:
#!/bin/bash
# 定义目标文件
target_file="./test_script.sh"

# 1. 获取并保存原始权限
original_mode=$(stat -c "%a" "$target_file")
echo "Original mode: $original_mode"

# 2. 临时修改权限 (例如改为 700)
chmod 700 "$target_file"
echo "Modified mode: $(stat -c "%a" "$target_file")"

# 3. 模拟执行某些操作...
echo "Performing tasks..."

# 4. 恢复原始权限
chmod "$original_mode" "$target_file"
echo "Restored mode: $(stat -c "%a" "$target_file")"

# 验证
if [ "$(stat -c "%a" "$target_file")" = "$original_mode" ]; then
    echo "Success: Permissions restored correctly."
else
    echo "Error: Permissions mismatch."
fi
预期结果:
- Original mode: 755
- Modified mode: 700
- Restored mode: 755
- Success: Permissions restored correctly.
如何处理没有备份原始权限值的紧急情况
如果没有提前保存原始权限值,可以通过检查文件的 SELinux 标签、ACL 默认设置或参考同目录下其他相似文件的权限来推断。对于普通文件,通常可以使用 getfacl 查看是否有访问控制列表记录,或者通过 ls -l 观察同目录下的其他文件作为参考。此外,如果文件属于某个软件包,可以使用 rpm -Vf 或 dpkg --verify 来验证文件权限是否符合包管理器的预期。
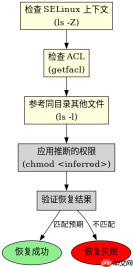
在没有直接备份的情况下,恢复权限需要依赖系统信息。SELinux 是一种强制访问控制系统,它可能会覆盖传统的 Unix 权限。如果启用了 SELinux,即使恢复了正确的八进制权限,SELinux 策略仍可能阻止访问。因此,检查 SELinux 上下文至关重要。

以下代码展示了如何检查 SELinux 上下文和 ACL:
#!/bin/bash
target_file="./test_script.sh"

# 检查 SELinux 上下文
se_context=$(ls -Z "$target_file" | awk '{print $1}')
echo "SELinux Context: $se_context"

# 检查 ACL
echo "ACL Settings:"
getfacl "$target_file"

# 尝试从同目录其他文件推断权限
ref_file="./reference_file.txt"
if [ -f "$ref_file" ]; then
    ref_mode=$(stat -c "%a" "$ref_file")
    echo "Reference file mode: $ref_mode"
    # 注意:这仅是推测,不一定准确
fi
预期结果:
- SELinux Context: unconfined_u:object_r:user_home_t:s0
- ACL Settings: # file: test_script.sh
user::rwx
group::r-x
other::r-x
- Reference file mode: 644
基于程序中某个输入、条件或结果的具体问题
在自动化脚本中,如果 stat 命令因文件不存在或权限不足而失败,会导致恢复步骤无法执行。具体问题是:当目标文件被删除或权限设置为完全不可访问时,stat -c "%a" 会返回错误,导致变量为空,进而使后续的 chmod 恢复命令失效或产生意外行为。
为了解决这个问题,需要在获取权限前增加文件存在性和可读性的检查。如果文件不存在,应跳过权限恢复逻辑;如果文件存在但无法读取权限,则应记录日志并停止执行,而不是盲目尝试恢复。
以下代码展示了增强版的健壮性处理:
#!/bin/bash
target_file="./test_script.sh"

# 检查文件是否存在
if [ ! -e "$target_file" ]; then
    echo "Error: File does not exist. Skipping permission recovery."
    exit 1
fi

# 尝试获取权限,捕获可能的错误
original_mode=$(stat -c "%a" "$target_file" 2>/dev/null)
if [ $? -ne 0 ] || [ -z "$original_mode" ]; then
    echo "Error: Unable to read permissions for $target_file."
    exit 1
fi

echo "Original mode: $original_mode"

# 临时修改
chmod 700 "$target_file"

# 恢复
chmod "$original_mode" "$target_file"

# 最终验证
final_mode=$(stat -c "%a" "$target_file")
if [ "$final_mode" = "$original_mode" ]; then
    echo "Success: Permissions restored correctly."
else
    echo "Error: Final mode ($final_mode) does not match original ($original_mode)."
fi
预期结果:
- 如果文件存在且可访问:输出成功消息。
- 如果文件不存在:输出错误消息并退出。
- 如果无法读取权限:输出错误消息并退出。





