






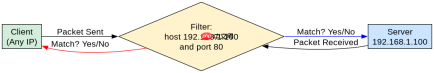
使用 tcpdump 按 ip 和端口过滤抓包,核心是组合使用 host、port 关键字与 and、or 逻辑运算符。例如要抓取访问目标服务器 192.168.1.100 的 80 端口的数据包,命令为 tcpdump host 192.168.1.100 and port 80。该命令会同时匹配源或目的 ip 以及源或目的端口,若需精确限定方向(如仅发往该 ip),可结合 dst 或 src 关键字细化条件。
如何区分源地址和目标地址的过滤?
在 tcpdump 中,host 和 port 默认匹配“源或目的”,即只要数据包的一方符合条件就会被捕获。若需严格限制流量方向,必须显式指定 src(源)或 dst(目的)。例如,仅捕获从本机 10.0.0.5 发往远程服务器 203.0.113.1 的 443 端口 HTTPS 流量,应使用 tcpdump src 10.0.0.5 and dst 203.0.113.1 and port 443。这种写法能避免捕获返回给本机的响应包,从而减少无关数据干扰。
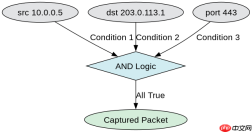
tcpdump -i eth0 src 10.0.0.5 and dst 203.0.113.1 and port 443
预期结果:仅显示从 10.0.0.5 到 203.0.113.1 的出站 HTTPS 数据包,不包含入站响应。
如何同时监控多个不连续的端口?
当需要监控多个特定端口(如 80 和 8080)时,可使用 or 运算符连接多个 port 条件。例如,捕获所有涉及 192.168.1.10 且端口为 80 或 8080 的数据包,命令为 tcpdump host 192.168.1.10 and (port 80 or port 8080)。括号用于确保逻辑优先级正确,避免 and 与 or 混合运算时产生歧义。若不加括号,tcpdump 可能先计算 host and port 80,再与 port 8080 进行 or 操作,导致意外匹配。

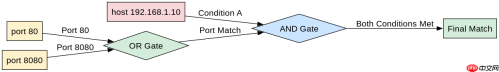
tcpdump host 192.168.1.10 and (port 80 or port 8080)
预期结果:捕获所有与 192.168.1.10 相关且端口为 80 或 8080 的数据包,无论其源或目的方向。
基于程序中某个输入、条件或结果的具体问题
当使用 tcpdump 过滤大量流量时,若未指定接口,默认监听第一个非回环接口,可能导致捕获到非预期网卡的数据。例如,在多网卡服务器上,若未指定 -i eth1,命令 tcpdump host 192.168.1.100 and port 80 可能在 eth0 上运行,而实际业务流量在 eth1 上。因此,始终显式指定接口参数 -i 是确保过滤准确性的关键步骤。





