






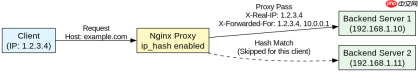
在 nginx 的 ip_hash 负载均衡模式下,代理链路 ip 传递的核心在于确保上游服务器能获取到真实的客户端 ip。默认情况下,nginx 作为反向代理会覆盖 x-forwarded-for 头,导致后端只看到 nginx 的 ip。要实现正确的 ip 传递,必须在 location 块中配置 proxy_set_header x-real-ip $remote_addr; 和 proxy_set_header x-forwarded-for $proxy_add_x_forwarded_for;。这样,nginx 会将原始客户端 ip 追加到请求头中,即使使用了 ip_hash 进行会话保持,后端的日志记录或业务逻辑依然能基于真实的客户端 ip 进行判断。
如何验证 ip_hash 下的真实 IP 透传
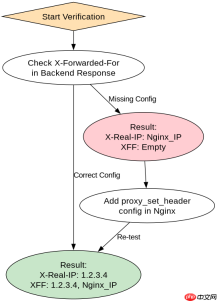
要验证 ip_hash 是否影响了 IP 透传,只需检查后端服务接收到的 X-Forwarded-For 头部内容。无论是否启用 ip_hash,只要配置了 $proxy_add_x_forwarded_for,该头部就会包含完整的 IP 链。通过编写一个简单的 Python HTTP 服务器并打印请求头,可以直观地看到客户端 IP 被正确附加在链首。这证明了 ip_hash 仅影响后端服务器的选择策略,并不干扰 HTTP 头的处理逻辑。
from http.server import HTTPServer, BaseHTTPRequestHandler
import json

class Handler(BaseHTTPRequestHandler):
    def do_GET(self):
        # 获取 X-Forwarded-For 头
        xff = self.headers.get('X-Forwarded-For', 'Not Found')
        real_ip = self.headers.get('X-Real-IP', 'Not Found')

        response = {
            "X-Forwarded-For": xff,
            "X-Real-IP": real_ip,
            "Client_IP": self.client_address[0]
        }

        self.send_response(200)
        self.send_header('Content-type', 'application/json')
        self.end_headers()
        self.wfile.write(json.dumps(response).encode())

if __name__ == '__main__':
    server = HTTPServer(('0.0.0.0', 8080), Handler)
    print("Backend running on port 8080")
    server.serve_forever()
运行上述代码后,从客户端访问 Nginx 代理地址。预期结果中,X-Real-IP 应显示为客户端的真实公网 IP,而 X-Forwarded-For 应显示为 ip_hash 的场景,确认后端应用能准确识别用户身份。

ip_hash 对多节点后端 IP 一致性的影响
当后端有多个节点时,ip_hash 确保同一客户端始终请求同一台服务器,这有助于维持会话状态,但也意味着 IP 透传的配置必须在所有后端节点上保持一致性。如果某个后端节点因配置错误未能正确解析 X-Forwarded-For,会导致该节点的日志数据与其他节点不一致。因此,在部署 ip_hash 集群时,必须统一后端服务的 IP 解析逻辑。通常,后端应用框架(如 Spring Boot、Django)需要配置信任代理列表,以正确提取链中的第一个 IP 作为真实客户端 IP。

# Nginx 完整配置示例
upstream backend_servers {
    ip_hash;
    server 192.168.1.10:8080;
    server 192.168.1.11:8080;
}

server {
    listen 80;
    server_name example.com;

    location / {
        proxy_pass http://backend_servers;

        # 关键配置:传递真实 IP
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;

        # 可选:设置超时和缓冲
        proxy_connect_timeout 5s;
        proxy_read_timeout 30s;
    }
}
在上述配置中,ip_hash 指令位于 upstream 块内,它根据客户端 IP 计算哈希值来分配请求。同时,location 块中的 proxy_set_header 指令确保了 IP 信息的透传。对于后端应用,例如 Java 的 Spring Framework,需要配置 ForwardedHeaderFilter 或设置 server.forward-headers-strategy=framework,以便从 X-Forwarded-For 中提取最左侧的 IP。这种组合配置保证了在 ip_hash 模式下,既实现了会话粘性,又实现了准确的 IP 追踪。


