






在 coolify 部署 laravel 后,资源链接变成 http 是因为 laravel 的 app_url 配置未正确识别 https 协议。解决方法是在 .env 文件中设置 app_url=https://your-domain.com,并确保 nginx 代理头正确传递 x-forwarded-proto。coolify 默认已处理反向代理配置,但应用层仍需显式声明协议。

Laravel 如何识别代理后的 HTTPS 请求?
Laravel 通过信任代理来识别 HTTPS 请求。需要在 AppServiceProvider 中调用 Request::setTrustedProxies() 和 Request::setTrustedHeaderNames()。这告诉 Laravel 忽略来自反向代理(如 Coolify 的 Nginx)的 X-Forwarded-Proto 头,直接使用它来判断协议。如果不配置,Laravel 会认为请求是 HTTP,从而生成 HTTP 链接。
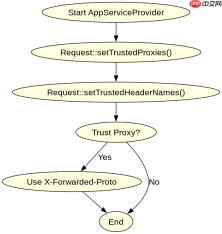
namespace App\Providers;

use Illuminate\Support\ServiceProvider;
use Illuminate\Http\Request;

class AppServiceProvider extends ServiceProvider
{
    public function boot(): void
    {
        Request::setTrustedProxies(['0.0.0.0/0']);
        Request::setTrustedHeaderNames(['forwarded' => 'X-FORWARDED-*', 'clientIp' => ['X-FORWARDED-FOR'], 'clientPort' => ['X-FORWARDED-PORT'], 'protocol' => ['X-FORWARDED-PROTO']]);
    }
}
Coolify 的 Nginx 模板是否自动转发协议头?
Coolify 生成的 Nginx 配置文件默认包含 proxy_set_header X-Forwarded-Proto $scheme; 指令。这意味着当用户通过 HTTPS 访问时,Nginx 会将 $scheme(即 https)传递给后端 Laravel 应用的 X-Forwarded-Proto 头。因此,只要 Laravel 信任了这个头,就能正确识别协议。无需手动修改 Coolify 的 Nginx 模板,除非你有特殊的网络架构。

Laravel Cloud(cloud.laravel.com)。此技能用于处理所有 Laravel Cloud 请求,包括搜索和读取数据。只要任务涉及 Laravel Cloud,即使用此技能。

# Coolify generated Nginx config snippet
server {
    listen 80;
    server_name your-domain.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
如果 APP_URL 设置错误会导致什么具体结果?
如果 APP_URL 设置为 http://... 或留空,Laravel 生成的所有绝对 URL(如 asset(), route(), url())都会强制使用 HTTP。即使浏览器通过 HTTPS 访问,页面中的 CSS、JS 和图片链接也会是 HTTP,导致混合内容警告或被浏览器阻止。此外,重定向循环也可能发生,因为 Laravel 可能会尝试将 HTTP 请求重定向到 HTTPS,但由于自身配置为 HTTP,导致无限循环。必须确保 APP_URL 与用户实际访问的域名和协议完全一致。





