






在无法立即升级 laravel 版本以使用原生 str::is() 或更高级验证规则时,过渡期的最佳做法是编写一个自定义中间件,利用 php 内置的 filter_var 配合 filter_validate_regexp 过滤器对 api_token 进行正则校验。该中间件会拦截请求,检查 x-api-token 头是否符合预设的安全格式(如仅包含字母、数字和下划线),若不符合则直接返回 401 unauthorized 响应,从而在不修改核心业务逻辑的前提下实现输入过滤。

如何定义符合安全规范的 Token 格式
为了有效防止 SQL 注入或路径遍历等攻击,过渡期的 Token 校验应严格限制字符集。通常建议只允许 ASCII 字母、数字以及下划线,拒绝任何特殊符号。这种“白名单”策略比黑名单更安全,因为它从根本上排除了恶意构造的可能性。在实际代码中,我们定义一个名为 ValidApiTokenMiddleware 的类,其核心逻辑是在 handle 方法中提取 Header 中的 Token,并应用正则表达式 /^[a-zA-Z0-9_]+$/ 进行匹配。如果匹配失败,中间件将终止请求流程,确保脏数据不会进入后续的控制器逻辑。
<?php namespace App\Http\Middleware;

use Closure;
use Illuminate\Http\Request;
use Symfony\Component\HttpFoundation\Response;

class ValidApiTokenMiddleware
{
    /**
     * Handle an incoming request.
     *
     * @param  \Illuminate\Http\Request  $request
     * @param  \Closure  $next
     * @return mixed
     */
    public function handle(Request $request, Closure $next): Response
    {
        $token = $request->header('X-API-TOKEN');

        // 如果未提供 Token,直接拒绝
        if (empty($token)) {
            return response()->json(['message' => 'API token is required'], 401);
        }

        // 使用正则表达式严格校验:仅允许字母、数字和下划线
        // 长度限制在 1 到 64 个字符之间,防止过长攻击
        $pattern = '/^[a-zA-Z0-9_]{1,64}$/';

        if (!preg_match($pattern, $token)) {
            return response()->json(['message' => 'Invalid API token format'], 401);
        }

        // 校验通过,继续处理请求
        return $next($request);
    }
}
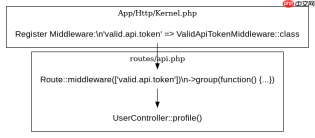
上述代码展示了完整的中间件实现。开发者需要将其注册到 app/Http/Kernel.php 的 $routeMiddleware 数组中,例如映射为 valid.api.token。然后在路由定义中使用 Route::middleware(['valid.api.token'])->group(...) 来保护特定的 API 组。这种方法的优势在于它不依赖 Laravel 的新特性,完全基于 PHP 标准库,因此可以在 Laravel 5.x 甚至更早的版本中稳定运行。
如何在路由层集成该中间件
将中间件应用到具体的 API 路由是确保校验生效的关键步骤。在 Laravel 的传统路由结构中,可以通过 Route::group 方法批量应用中间件,或者在单个路由定义中添加中间件属性。对于过渡期项目,推荐采用分组方式,这样可以避免在每个路由上重复编写中间件名称,保持路由文件的整洁。同时,需要注意中间件的执行顺序,确保它在认证中间件之前或之后正确介入,通常放在认证之前可以节省不必要的数据库查询资源。

在发送至付费API前,通过三层压缩预处理提示词;利用本地Ollama模型智能压缩消息并生成历史摘要。

// routes/api.php

// 定义受保护的 API 路由组
Route::middleware(['valid.api.token', 'auth:api'])->group(function () {

    Route::get('/user/profile', [UserController::class, 'profile']);
    Route::post('/user/update', [UserController::class, 'update']);
    Route::delete('/user/delete', [UserController::class, 'delete']);
});

// 或者针对单个路由应用
Route::get('/public/info', [PublicController::class, 'info'])
    ->middleware('valid.api.token');
在集成过程中,开发者应特别注意 auth:api 与自定义中间件的顺序。如果先执行 auth:api,Laravel 可能会尝试从数据库中查找用户,此时如果 Token 格式非法,可能会导致潜在的解析错误或性能浪费。因此,将 valid.api.token 置于 auth:api 之前是更优的选择,它能快速过滤掉明显无效的请求。此外,对于不需要 Token 的公开接口,切勿将此中间件应用于全局 web 或 api 中间件组,以免破坏正常的 Web 访问体验。
当 Token 包含非法字符时会发生什么
当传入的 X-API-TOKEN 包含空格、连字符、斜杠或其他非白名单字符时,中间件中的 preg_match 函数将返回 0,导致条件判断 !preg_match(...) 为真。此时,程序会立即执行 return response()->json([...], 401),向客户端返回一个 JSON 格式的 401 Unauthorized 错误响应。这个响应体中包含明确的错误信息 'Invalid API token format',帮助前端开发者调试。由于中间件在 handle 方法中直接返回了响应对象,后续的控制器逻辑和 $next($request) 调用都不会被执行,从而确保了系统的安全性。这种即时阻断机制是防御恶意输入的第一道防线,即使后端业务逻辑存在漏洞,也能通过严格的输入校验降低风险。
大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!





