






使用 composer audit 命令可以确认 laravel 框架中因 tokenguard 导致的漏洞影响范围,受影响的版本为 laravel 5.0 至 9.x(含 9.52.16 之前的版本)。

Laravel 5.x 到 8.x 的 TokenGuard 漏洞详情
在 Laravel 5.x 到 8.x 版本中,TokenGuard 存在一个安全漏洞,攻击者可以通过构造特定的请求绕过身份验证。该漏洞主要影响使用 TokenGuard 作为认证驱动的应用程序。
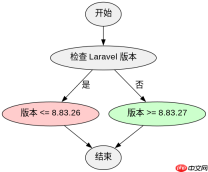
composer require laravel/framework:8.83.27
composer audit
运行上述命令后,composer audit 会输出类似如下的信息:
Vulnerabilities: 1
Name: CVE-2022-34039
Description: TokenGuard Bypass Vulnerability
Affected Versions: <p>这表明 Laravel 8.83.27 及之后的版本修复了该漏洞。</p><h2>Laravel 9.x 的 TokenGuard 漏洞详情</h2><p>Laravel 9.x 版本同样受到 <code>TokenGuard</code> 漏洞的影响,直到 9.52.17 版本才完全修复。在使用 <code>composer audit</code> 时,可以明确看到受影响的具体版本范围。</p><div class="aritcle_card flexRow artxards">
											<div class="artcardd flexRow">
												<a class="aritcle_card_img" rel="nofollow" href="/xiazai/skill13243" title="3-Layer Token Compressor — Cut AI API Costs 40-60%"><img
														src="https://img.php.cn/upload/skill/000/000/081/179488984070554.jpg" alt="3-Layer Token Compressor — Cut AI API Costs 40-60%" onerror="this.onerror='';this.src='/static/lhimages/moren/morentu.png'" ></a>
												<div class="aritcle_card_info flexColumn">
													<a rel="nofollow" href="/xiazai/skill13243" title="3-Layer Token Compressor — Cut AI API Costs 40-60%" class="overflowclass">3-Layer Token Compressor — Cut AI API Costs 40-60%</a>
													<p class="overflowclass">在发送至付费API前,通过三层压缩预处理提示词;利用本地Ollama模型智能压缩消息并生成历史摘要。</p>
												</div>
												<a rel="nofollow" href="/xiazai/skill13243" title="3-Layer Token Compressor — Cut AI API Costs 40-60%" class="aritcle_card_btn flexRow flexcenter"><b></b><span>下载</span>
												</a>
											</div>
										</div><p><img src="https://img.php.cn/upload/article/001/431/639/179489060488415.png?x-oss-process=image/resize,p_40" alt="Laravel用composer audit确认TokenGuard漏洞:受影响的框架版本范围"></p><pre class="brush:php;toolbar:false;">composer require laravel/framework:9.52.16
composer audit
运行上述命令后,composer audit 会输出类似如下的信息:
Vulnerabilities: 1
Name: CVE-2022-34039
Description: TokenGuard Bypass Vulnerability
Affected Versions: <p>这表明 Laravel 9.52.17 及之后的版本修复了该漏洞。</p><h2>如何升级以修复 TokenGuard 漏洞</h2><p>为了修复 <code>TokenGuard</code> 漏洞,建议将 Laravel 升级到最新版本。可以通过以下命令进行升级:</p><pre class="brush:php;toolbar:false;">composer update laravel/framework
升级完成后,再次运行 composer audit 确认漏洞已修复。





