






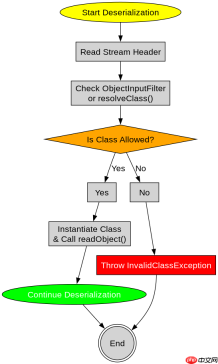
防范 java 对象反序列化漏洞的核心做法是拒绝不可信来源的反序列化数据,并在必须支持时通过白名单机制严格限制可反序列化的类。具体实现上,应优先使用 json、xml 等安全的数据交换格式替代原生 objectinputstream;若无法避免,则需自定义 objectinputfilter 或重写 resolveclass 方法,仅允许业务所需的特定类通过校验,从而阻断恶意构造的序列化链。
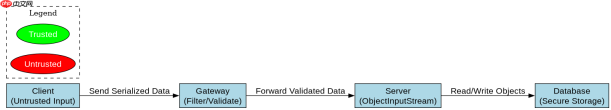
ObjectInputStream 默认行为存在哪些安全风险
ObjectInputStream 在反序列化时会递归实例化对象并调用其构造函数和字段赋值逻辑,这导致攻击者可以利用 gadget 链触发任意代码执行。例如,当输入包含经过精心构造的字节流时,JVM 会按照流中的描述还原对象图,若未对类名进行过滤,任何实现了 readObject 或 Externalizable 接口的类都可能被实例化并执行危险操作。
import java.io.*;
import java.util.Arrays;

public class UnsafeDeserialization {
    public static void main(String[] args) throws Exception {
        // 模拟恶意序列化数据(此处仅为结构示意,实际需利用Gadget链)
        // 在实际攻击中,攻击者会构造包含恶意类的序列化字节流
        byte[] maliciousData = getMaliciousPayload();

        try (ObjectInputStream ois = new ObjectInputStream(new ByteArrayInputStream(maliciousData))) {
            // 直接反序列化,未做任何安全检查
            Object obj = ois.readObject();
            System.out.println("Deserialized: " + obj);
        }
    }

    private static byte[] getMaliciousPayload() {
        // 占位符:实际攻击载荷由工具生成
        return new byte[0];
    }
}
上述代码展示了最基础的反序列化过程。关键在于 ois.readObject() 这一行,它完全信任输入数据。如果 maliciousData 中包含一个恶意的 Collections$UnmodifiableMap 或其他 Gadget 类,JVM 会在反序列化过程中自动执行其中的逻辑。这种风险源于 Java 序列化机制的设计初衷是用于可信环境下的持久化,而非处理外部不可信输入。
如何通过 ObjectInputFilter 实现白名单校验
从 Java 9 开始,ObjectInputFilter 成为官方推荐的防御手段。它允许开发者在反序列化过程中拦截类加载请求,并根据预设的策略(如 ALLOW、DENY、SKIP)决定是否允许该类被实例化。通过配置白名单,可以确保只有业务必需的类才能被反序列化,从而切断攻击链。


import java.io.*;
import java.util.List;
import java.util.ArrayList;
import java.util.function.Predicate;

public class SafeDeserializationWithFilter {
    public static void main(String[] args) throws Exception {
        // 定义白名单:只允许特定的业务类
        List<string> allowedClasses = Arrays.asList(
            "com.example.User",
            "com.example.Order"
        );

        // 创建过滤器:匹配白名单中的类
        ObjectInputFilter filter = ObjectInputFilter.Config.createFilter(
            String.join(";", allowedClasses) + ";!*"
        );

        // 模拟安全的序列化数据
        User user = new User("alice", 25);
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        try (ObjectOutputStream oos = new ObjectOutputStream(baos)) {
            oos.writeObject(user);
        }
        byte[] safeData = baos.toByteArray();

        // 设置过滤器并反序列化
        try (ObjectInputStream ois = new ObjectInputStream(new ByteArrayInputStream(safeData))) {
            ois.setObjectInputFilter(filter);
            Object obj = ois.readObject();
            System.out.println("Safe Deserialized: " + obj);
        } catch (InvalidClassException e) {
            System.out.println("Blocked unsafe class: " + e.getMessage());
        }
    }

    static class User implements Serializable {
        String name;
        int age;
        User(String name, int age) { this.name = name; this.age = age; }
        public String toString() { return "User{name='" + name + "', age=" + age + "}"; }
    }
}</string>
在上面的代码中,ObjectInputFilter.Config.createFilter 接收一个字符串模式,其中 ; 分隔允许的类名,!* 表示拒绝其他所有类。当 ois.setObjectInputFilter(filter) 被调用后,任何不在白名单内的类在反序列化时都会抛出 InvalidClassException。这种方法比重写 resolveClass 更简洁且易于维护,因为它将校验逻辑集中管理,而不是分散在每个子类中。
旧版本 Java 中如何手动实现类检查
对于无法升级到 Java 9 的环境,开发者需要继承 ObjectInputStream 并重写 resolveClass 方法来实现类似的白名单功能。该方法在 JVM 尝试加载类时被调用,通过检查类名是否在预定义的允许列表中,可以手动阻止恶意类的实例化。这是一种底层但有效的防御策略,尽管代码量较大且容易出错。
import java.io.*;
import java.util.HashSet;
import java.util.Set;

public class CustomObjectInputStream extends ObjectInputStream {
    private final Set<string> allowedClasses = new HashSet();

    public CustomObjectInputStream(InputStream in, Set<string> allowed) throws IOException {
        super(in);
        this.allowedClasses.addAll(allowed);
    }

    @Override
    protected Class> resolveClass(ObjectStreamClass desc) throws IOException, ClassNotFoundException {
        String className = desc.getName();
        // 简单白名单检查:只允许特定包下的类
        if (!className.startsWith("com.example.") && !allowedClasses.contains(className)) {
            throw new InvalidClassException(className, "Unauthorized deserialization");
        }
        return super.resolveClass(desc);
    }

    public static void main(String[] args) throws Exception {
        Set<string> whitelist = new HashSet();
        whitelist.add("java.lang.String");

        // 模拟数据
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject("Hello");
        oos.close();

        try (CustomObjectInputStream cis = new CustomObjectInputStream(
                new ByteArrayInputStream(baos.toByteArray()), whitelist)) {
            Object obj = cis.readObject();
            System.out.println("Result: " + obj);
        }
    }
}</string></string></string>
这段代码展示了如何在 resolveClass 中插入安全检查逻辑。通过判断 desc.getName() 是否符合预期,可以有效防止非授权类的加载。需要注意的是,这种手动实现的方式需要覆盖所有可能的入口点,并且要警惕内部类、数组类型等特殊情况的处理,因此在条件允许的情况下,仍应优先使用 ObjectInputFilter。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


