






在java日志记录中配置日志告警,核心做法是将日志输出到支持实时分析的外部系统(如elk、splunk或prometheus),并在这些系统中设置基于日志关键字或错误级别的监控规则。具体而言,你需要确保应用日志通过logback或log4j2等框架以结构化格式(如json)输出到控制台或文件,然后由采集器转发至告警平台。当检测到包含特定错误信息(如“exception”、“timeout”)的日志条目时,告警平台会触发通知机制。

如何配置日志框架以输出结构化数据
要实现有效的日志告警,第一步是确保日志内容易于被机器解析。通常的做法是使用Logback或Log4j2,并配置PatternLayout或JSONLayout来输出标准格式的日志。这样,外部监控系统才能准确提取时间戳、级别和消息内容。例如,在Logback中,可以通过自定义Appender将日志发送到远程服务器或直接写入符合Syslog标准的流中。
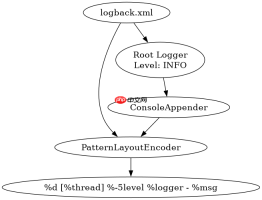
<configuration><appender name="STDOUT" class="ch.qos.logback.core.ConsoleAppender"><encoder class="ch.qos.logback.classic.encoder.PatternLayoutEncoder"><pattern>%d{yyyy-MM-dd HH:mm:ss} [%thread] %-5level %logger{36} - %msg%n</pattern></encoder></appender><root level="INFO"><appender-ref ref="STDOUT"></appender-ref></root></configuration>
上述代码展示了Logback的基础配置,它将日志输出到控制台,格式包含日期、线程名、级别、类名和消息。这种结构化的输出是后续告警匹配的基础。如果希望输出JSON格式以便更复杂的解析,可以替换为`JsonLayout`,但需引入相应的依赖库。关键点是确保日志级别正确设置,因为告警通常只针对ERROR或FATAL级别的日志进行触发。
如何将日志转发至外部监控系统
仅仅在本地输出日志是不够的,必须将日志流传输到能够进行实时分析和告警的中心化系统。常见的方案包括使用Filebeat收集日志文件并发送给Logstash或Elasticsearch,或者使用Fluentd作为统一的数据采集层。对于云原生环境,可以直接将日志推送到AWS CloudWatch Logs或Google Cloud Logging,这些服务内置了强大的告警功能。配置的关键在于建立稳定的连接通道,并确保日志数据的完整性和顺序性。


# Filebeat configuration example
filebeat.inputs:
- type: log
  enabled: true
  paths:
    - /var/log/myapp/*.log

output.elasticsearch:
  hosts: ["http://localhost:9200"]
  index: "myapp-logs-%{+yyyy.MM.dd}"
这段配置示例展示了如何使用Filebeat从指定路径读取日志文件,并将其自动索引到Elasticsearch中。通过这种方式,所有的应用日志都集中存储在一个可查询的数据库中。接下来,你可以在Elasticsearch Kibana界面中创建Dashboard和Alerts,设定当每分钟出现超过N次特定错误关键词时发送通知。这种架构解耦了应用与告警逻辑,使得告警规则可以独立于代码进行修改和调整。
基于ERROR级别日志的具体告警策略是什么
在实际操作中,最直接的告警触发条件是捕获到`ERROR`级别的日志条目。这意味着你的监控系统需要配置一个过滤器,专门针对日志级别为`ERROR`且包含特定异常堆栈或业务错误码的记录。例如,你可以设置规则:当在1分钟内检测到包含“NullPointerException”或“DatabaseConnectionFailed”的`ERROR`日志时,立即发送邮件或短信告警。这种策略能够快速定位导致服务不可用的根本原因。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


