






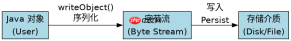
java 对象序列化使用 serializable 接口时,只需让类实现该接口并在需要时将对象写入流即可。具体做法是调用 objectoutputstream.writeobject() 将对象转换为字节序列,读取时通过 objectinputstream.readobject() 恢复对象状态。如果类中有不需要序列化的字段,可以标记为 transient 以避免其值被保存。
如何实现 Serializable 接口并处理字段
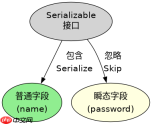
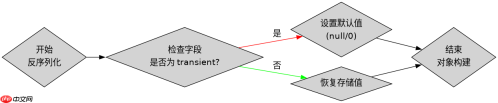
要让一个 Java 类支持序列化,最直接的方法是让它实现 java.io.Serializable 接口。这个接口是一个标记接口,不包含任何方法,但它的存在告诉 JVM 该类的实例可以被序列化。在实现过程中,建议显式定义 serialVersionUID 以确保版本兼容性。对于不想持久化的敏感或临时数据,可以使用 transient 关键字修饰这些字段,这样它们在序列化时会被忽略,反序列化后恢复为默认值(如 null 或 0)。
import java.io.*;

public class User implements Serializable {
    private static final long serialVersionUID = 1L;

    private String name;
    private transient String password; // 不会被序列化

    public User(String name, String password) {
        this.name = name;
        this.password = password;
    }

    @Override
    public String toString() {
        return "User{name='" + name + "', password='" + (password == null ? "null" : password) + "'}";
    }
}

public class SerializationDemo {
    public static void main(String[] args) throws Exception {
        User user = new User("Alice", "secret123");
        System.out.println("Original: " + user);

        // 序列化
        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(user);
        oos.close();

        // 反序列化
        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        User restoredUser = (User) ois.readObject();
        ois.close();

        System.out.println("Restored: " + restoredUser);
    }
}
序列化过程中的自定义逻辑控制
当默认序列化行为无法满足需求时,可以通过在类中定义私有方法 private void writeObject(ObjectOutputStream out) 和 private void readObject(ObjectInputStream in) 来自定义序列化过程。这两个方法会在序列化或反序列化时被 JVM 自动调用。例如,可以在写入前对密码进行加密,或在读取后进行解密。这种机制允许开发者精细控制哪些数据被写入以及以何种格式存储,同时保持 Serializable 接口的标准用法。

import java.io.*;

public class SecureUser implements Serializable {
    private static final long serialVersionUID = 1L;

    private String username;
    private String encryptedPassword;

    public SecureUser(String username, String password) {
        this.username = username;
        this.encryptedPassword = encrypt(password);
    }

    private String encrypt(String pwd) {
        return pwd != null ? new StringBuilder(pwd).reverse().toString() : null;
    }

    private void writeObject(ObjectOutputStream out) throws IOException {
        out.defaultWriteObject();
    }

    private void readObject(ObjectInputStream in) throws IOException, ClassNotFoundException {
        in.defaultReadObject();
    }

    public String getPassword() {
        return encryptedPassword != null ? new StringBuilder(encryptedPassword).reverse().toString() : null;
    }
}

public class CustomSerializationDemo {
    public static void main(String[] args) throws Exception {
        SecureUser user = new SecureUser("Bob", "myPass");
        System.out.println("Original Password: " + user.getPassword());

        ByteArrayOutputStream baos = new ByteArrayOutputStream();
        ObjectOutputStream oos = new ObjectOutputStream(baos);
        oos.writeObject(user);
        oos.close();

        ByteArrayInputStream bais = new ByteArrayInputStream(baos.toByteArray());
        ObjectInputStream ois = new ObjectInputStream(bais);
        SecureUser restoredUser = (SecureUser) ois.readObject();
        ois.close();

        System.out.println("Restored Password: " + restoredUser.getPassword());
    }
}
transient 字段在反序列化后的结果是什么
在上面的示例程序中,User 类的 password 字段被标记为 transient。当对象被序列化并随后反序列化时,这个字段的值不会从字节流中恢复。因此,反序列化后的对象中,password 的值将是 Java 的默认初始值。对于引用类型 String,这意味着它将被设置为 null。这一行为确保了敏感信息如密码不会意外地存储在磁盘或通过网络传输,从而提高了安全性。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


