






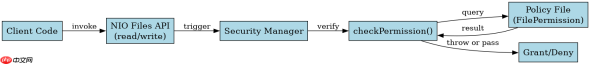
java 文件读写通过 java.nio.file.accesscontroller 结合 java.security.permission 子类(如 filepermission)实现细粒度权限控制,核心做法是在代码中显式检查或依赖安全管理器拦截操作。具体而言,调用 files.readallbytes() 或 files.write() 时,若系统启用了安全管理器,jvm 会自动校验当前线程对目标路径的读、写、执行或删除权限;开发者也可手动构建 filepermission 对象并调用 accesscontroller.checkpermission() 进行主动验证,从而在运行时阻止未授权访问。
FilePermission 的路径匹配规则是什么
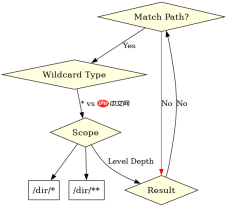
FilePermission 使用类 Unix 的通配符语法定义权限范围,其中 - 表示无权限,r 为读,w 为写,x 为执行,d 为删除。路径中的 * 匹配文件名但不包含子目录,而 ** 则递归匹配所有子目录和文件。例如 /tmp/data/* r,w 允许读写该目录下的一级文件,但无法访问子文件夹内的内容,这种设计确保了权限控制的精确性,避免过度授权。
import java.io.IOException;
import java.nio.file.Files;
import java.nio.file.Path;
import java.nio.file.Paths;
import java.security.AllPermission;
import java.security.Permission;

public class SecureFileReader {
    public static void main(String[] args) {
        // 设置安全策略,这里模拟一个只读权限的策略
        // 实际应用中通常通过 -Djava.security.manager 和 policy 文件配置
        System.setSecurityManager(new SecurityManager());

        Path targetPath = Paths.get("/tmp/test.txt");
        try {
            // 尝试读取文件,如果权限不足会抛出 AccessControlException
            byte[] data = Files.readAllBytes(targetPath);
            System.out.println("Read success: " + new String(data));
        } catch (IOException e) {
            System.err.println("IO Error: " + e.getMessage());
        } catch (SecurityException e) {
            System.err.println("Access Denied: " + e.getMessage());
        }
    }
}
如何手动触发权限检查以验证访问合法性
手动触发权限检查主要通过 AccessController.checkPermission() 方法实现,该方法会立即检查当前上下文是否拥有指定的 Permission 对象。如果当前策略不允许该权限,将直接抛出 AccessControlException。这种方式适用于需要在业务逻辑早期阶段就确认权限的场景,例如在打开文件流之前预先验证用户是否有资格访问特定资源,从而避免后续操作失败带来的状态不一致问题。


import java.security.AccessController;
import java.security.Permission;
import java.security.Policy;
import java.security.AllPermission;

public class ManualPermissionCheck {
    public static void verifyAccess(String filePath, String actions) {
        // 构建具体的文件权限对象
        Permission perm = new java.io.FilePermission(filePath, actions);

        try {
            // 手动检查权限,若被拒绝则抛出异常
            AccessController.checkPermission(perm);
            System.out.println("Permission granted for " + filePath + " with actions: " + actions);
        } catch (SecurityException e) {
            System.err.println("Manual check failed: " + e.getMessage());
        }
    }

    public static void main(String[] args) {
        // 示例:检查对 /tmp/config.json 的读写权限
        verifyAccess("/tmp/config.json", "read,write");
    }
}
当文件路径包含通配符时权限判定结果如何
当文件路径中包含通配符时,权限判定结果取决于通配符的具体类型及目标文件的实际层级结构。对于 *,它仅匹配当前层级的文件名,不包含路径分隔符,因此 /dir/* 无法匹配 /dir/sub/file。而对于 **,它能匹配任意深度的子目录和文件。在 FilePermission 的实现中,如果请求的文件路径与权限定义的模式不匹配,implies() 方法将返回 false,导致权限检查失败。这意味着开发者必须确保策略文件中的通配符与实际文件系统的层级结构严格对应,否则会导致意外的拒绝访问。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


