






在java中记录操作日志,最标准且高效的做法是使用slf4j作为门面接口配合logback或log4j2实现底层输出,并通过mdc(mapped diagnostic context)将用户id、请求id等上下文信息自动注入到每一行日志中。具体做法是在拦截器或过滤器中调用

如何配置日志文件以包含自定义上下文字段
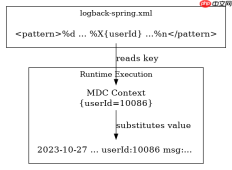
要让日志文件中实际显示操作者或请求信息,必须修改日志框架的布局模式(Pattern Layout)。以常用的Logback为例,需要在logback-spring.xml配置文件中找到%X{userId}这样的转换词。这里的X代表从MDC中读取数据,大括号内是之前设置的Key。当应用运行时,如果MDC中存在该Key,日志行就会自动插入对应的值;若不存在则留空。这种配置方式确保了所有经过配置的Logger输出的日志都携带相同的上下文结构,无需在每个业务方法中重复传递参数。
<?xml version="1.0" encoding="UTF-8"?><configuration><appender name="CONSOLE" class="ch.qos.logback.core.ConsoleAppender"><encoder><pattern>%d{yyyy-MM-dd HH:mm:ss} [%thread] %-5level %logger{36} - userId:%X{userId} msg:%msg%n</pattern></encoder></appender><root level="INFO"><appender-ref ref="CONSOLE"></appender-ref></root></configuration>
上述配置中,%X{userId}会直接替换为当前线程MDC中存储的用户标识。结合前面的Java代码,控制台或日志文件输出的内容将类似于:2023-10-27 10:00:00 [http-nio-8080-exec-1] INFO c.e.Controller - userId:10086 msg:User logged in。这种方式比在业务代码中手动拼接字符串要清晰得多,也便于后续使用ELK等工具进行日志检索和分析。
如何在异步线程中保持操作日志上下文
在微服务或高并发场景下,业务逻辑常交由异步线程池处理,但默认的MDC是基于ThreadLocal实现的,线程切换会导致上下文丢失。为了解决这个问题,需要借助TransmittableThreadLocal(TTL)或Spring提供的TaskDecorator机制。在使用ThreadPoolTaskExecutor时,可以包装一个装饰器,在任务提交时捕获主线程的MDC数据,并在子线程执行前将其复制过去,执行结束后清理。这样即使日志是在异步线程中打印的,依然能关联到原始的操作请求。


import org.springframework.core.task.TaskDecorator;
import org.slf4j.MDC;

import java.util.Map;

public class MdcTaskDecorator implements TaskDecorator {
    @Override
    public Runnable decorate(Runnable runnable) {
        // 捕获主线程的MDC上下文
        Map<string string> contextMap = MDC.getCopyOfContextMap();
        return () -> {
            try {
                // 将上下文设置到子线程
                if (contextMap != null) {
                    MDC.setContextMap(contextMap);
                }
                runnable.run();
            } finally {
                // 清理子线程的MDC,防止内存泄漏
                MDC.clear();
            }
        };
    }
}</string>
在Spring Boot中注册这个装饰器非常简单,只需在配置类中重写getTaskDecorator()方法即可。这样配置后,无论是同步还是异步调用的业务代码,只要使用了SLF4J打印日志,都能正确带上操作来源信息。需要注意的是,务必在finally块中调用MDC.clear(),否则在连接池复用的情况下,旧线程的脏数据可能会污染新的请求。
操作日志中记录敏感数据需要注意什么
在记录操作日志时,经常需要记录请求参数或响应结果以便排查问题,但这极易导致密码、身份证号等敏感信息泄露。正确的做法是在日志输出前对特定字段进行脱敏处理,或者在配置层面屏蔽敏感字段。例如,可以使用AOP切面拦截Controller层的入参,在打印日志前遍历JSON对象,将包含“password”、“secret”等关键字的值替换为“***”。另一种更优雅的方式是利用SLF4J的日志级别控制,对于包含敏感信息的DEBUG日志,在生产环境中直接关闭DEBUG级别,只保留INFO及以上级别的概要日志,从而从根源上避免敏感数据落盘。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


