






在java单元测试中验证认证授权,最稳妥的做法是使用mockito等框架模拟安全上下文(securitycontext),直接注入预设的权限或角色数据,从而在不启动web容器的情况下隔离测试业务逻辑对权限的判断。通过配置不同角色的模拟用户,可以精确覆盖允许访问、拒绝访问以及异常处理等分支,确保代码逻辑符合安全预期。

如何模拟已认证的登录用户
要模拟一个已登录的用户,需要创建一个包含用户名和权限列表的 Authentication 对象,并将其绑定到当前的 SecurityContextHolder 中。这样在测试方法执行期间,任何调用 SecurityContextHolder.getContext() 的代码都会返回这个模拟对象,从而绕过真实的登录流程。
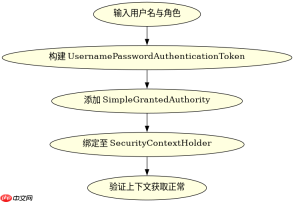
import org.springframework.security.core.authority.SimpleGrantedAuthority;
import org.springframework.security.core.context.SecurityContextHolder;
import org.springframework.security.authentication.UsernamePasswordAuthenticationToken;
import java.util.Collections;

public class AuthTestHelper {
    public static void setupAuthenticatedUser(String username, String role) {
        var authorities = Collections.singletonList(new SimpleGrantedAuthority(role));
        var auth = new UsernamePasswordAuthenticationToken(username, "password", authorities);
        SecurityContextHolder.getContext().setAuthentication(auth);
    }
}
如何验证未授权访问被拦截
当需要验证未授权行为时,只需将 SecurityContextHolder 中的上下文清空,或者设置一个不包含特定权限的用户。在测试断言中,应检查程序是否抛出了预期的异常(如 AccessDeniedException)或返回了特定的错误状态码。这种方法能确保业务逻辑在没有权限的情况下不会执行敏感操作。

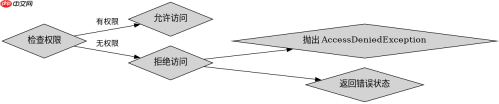
import org.junit.jupiter.api.AfterEach;
import org.junit.jupiter.api.BeforeEach;
import org.springframework.security.access.AccessDeniedException;
import org.springframework.security.core.context.SecurityContextHolder;

public class AccessControlTest {
    private SecurityContext originalContext;

    @BeforeEach
    void setUp() {
        originalContext = SecurityContextHolder.createEmptyContext();
    }

    @AfterEach
    void tearDown() {
        SecurityContextHolder.setContext(originalContext);
    }

    public void testUnauthorizedAccess() {
        // 模拟无权限用户
        SecurityContextHolder.getContext().setAuthentication(null);
        try {
            // 执行受保护的操作
            performProtectedAction();
        } catch (AccessDeniedException e) {
            // 验证异常被正确抛出
        }
    }
}
基于具体输入条件验证权限判断结果
针对程序中具体的权限判断逻辑,例如检查用户是否具有“ADMIN”角色才能删除数据,可以通过传入不同的角色参数来验证分支。如果输入用户拥有该角色,则操作成功;否则抛出异常。这种测试方式直接对应代码中的 hasRole() 或 hasAuthority() 调用,确保权限校验的准确性。
Java免费学习笔记:立即使用
解锁 Java 大师之旅:从入门到精通的终极指南


