





JavaScript Fetch API 怎么实现接口请求结果 PBAC 策略

落辰姑娘_3627

落辰姑娘_3627

2026-11-19

953人浏览

原创

通过拦截器在 fetch 请求前后注入权限校验逻辑,结合全局状态管理实现 pbac(策略基访问控制)。具体做法是封装一个自定义的 request 函数,在发起请求前检查当前用户的策略上下文,若未授权则直接抛出异常或返回空数据,不再执行网络请求。

JavaScript Fetch API 怎么实现接口请求结果 PBAC 策略

如何设计权限拦截器的核心流程

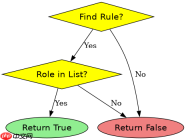
拦截器需要获取当前用户身份并查询对应的策略规则。我们使用一个简单的全局对象 policyContext 来模拟后端下发的策略集,包含资源 ID、操作类型和允许的角色列表。拦截器在每次调用时遍历该列表,匹配当前请求的资源与操作,决定放行与否。
JavaScript Fetch API 怎么实现接口请求结果 PBAC 策略

const policyContext = {
  resources: [
    { id: 'user:1', action: 'read', roles: ['admin', 'editor'] },
    { id: 'user:2', action: 'write', roles: ['admin'] }
  ]
};

function checkPolicy(resourceId, action) {
  const rule = policyContext.resources.find(
    r => r.id === resourceId && r.action === action
  );
  if (!rule) return false;
  // 假设当前用户角色为 'editor'
  return rule.roles.includes('editor');
}

上述代码展示了策略匹配的核心逻辑。当 resourceId 为 'user:1' 且 action 为 'read' 时,checkPolicy 会返回 true,因为 'editor' 在允许列表中。如果请求的是 'user:2' 的写操作,由于 'editor' 不在 ['admin'] 中,将返回 false。

如何将拦截器集成到 Fetch 请求中

集成方式是将原生 fetch 包裹在一个异步函数中,先执行权限检查,再执行实际的网络请求。这种模式保持了 API 调用的简洁性,同时确保了安全控制。对于被拒绝的请求,我们统一返回一个特定的错误对象,方便前端组件处理 UI 反馈。


Java基础版
Java基础版

编写健壮 Java 代码的基础能力,覆盖空指针防护、相等性判断与基础异常处理。

下载

JavaScript Fetch API 怎么实现接口请求结果 PBAC 策略

async function fetchWithPBAC(url, options = {}) {
  // 从 URL 解析资源 ID 和操作类型(简化示例)
  const resourceId = url.split('/')[2]; 
  const action = options.method || 'GET';
  
  if (!checkPolicy(resourceId, action)) {
    throw new Error('Access Denied by PBAC Policy');
  }
  
  try {
    const response = await fetch(url, options);
    if (!response.ok) {
      throw new Error(`HTTP error! status: ${response.status}`);
    }
    return await response.json();
  } catch (error) {
    console.error('Fetch failed:', error);
    throw error;
  }
}

// 使用示例
fetchWithPBAC('/api/user/1/profile', { method: 'GET' })
  .then(data => console.log('Success:', data))
  .catch(err => console.error('Blocked:', err.message));

在这个集成方案中,fetchWithPBAC 函数首先解析 URL 中的资源标识符。如果 checkPolicy 返回 false,程序立即抛出 Access Denied 错误,不会触发任何网络 IO。只有当权限验证通过后,才会调用原生的 fetch 并处理响应。这种方式有效防止了未授权的数据泄露。

当策略规则缺失时请求会如何处理

如果请求的资源 ID 或操作类型在 policyContext 中找不到匹配的规则,checkPolicy 函数默认返回 false。这意味着系统遵循“默认拒绝”的安全原则,任何未明确授权的请求都会被拦截。开发者可以通过修改 checkPolicy 的逻辑来实现“默认允许”,但通常不建议在生产环境中这样做。

大量免费API接口:立即使用
涵盖生活服务API、金融科技API、企业工商API、等相关的API接口服务。免费API接口可安全、合规地连接上下游,为数据API应用能力赋能!

相关文章

PHP速学视频免费教程(入门到精通)
PHP速学视频免费教程(入门到精通)

PHP怎么学习?PHP怎么入门?PHP在哪学?PHP怎么学才快?不用担心,这里为大家提供了PHP速学教程(入门到精通),有需要的小伙伴保存下载就能学习啦!

下载

相关标签:

javascript java

本站声明:本文内容由网友自发贡献,版权归原作者所有,本站不承担相应法律责任。如您发现有涉嫌抄袭侵权的内容,请联系admin@php.cn

相关专题

更多
js获取数组长度的方法
js获取数组长度的方法

在js中,可以利用array对象的length属性来获取数组长度,该属性可设置或返回数组中元素的数目,只需要使用“array.length”语句即可返回表示数组对象的元素个数的数值,也就是长度值。php中文网还提供JavaScript数组的相关下载、相关课程等内容,供大家免费下载使用。

2023.06.20

6066

5

js刷新当前页面
js刷新当前页面

js刷新当前页面的方法:1、reload方法,该方法强迫浏览器刷新当前页面,语法为“location.reload([bForceGet]) ”;2、replace方法,该方法通过指定URL替换当前缓存在历史里(客户端)的项目,因此当使用replace方法之后,不能通过“前进”和“后退”来访问已经被替换的URL,语法为“location.replace(URL) ”。php中文网为大家带来了js刷新当前页面的相关知识、以及相关文章等内容

2023.07.04

1449

3

js四舍五入
js四舍五入

js四舍五入的方法:1、tofixed方法,可把 Number 四舍五入为指定小数位数的数字;2、round() 方法,可把一个数字舍入为最接近的整数。php中文网为大家带来了js四舍五入的相关知识、以及相关文章等内容

2023.07.04

5984

6

js删除节点的方法
js删除节点的方法

js删除节点的方法有:1、removeChild()方法,用于从父节点中移除指定的子节点,它需要两个参数,第一个参数是要删除的子节点,第二个参数是父节点;2、parentNode.removeChild()方法,可以直接通过父节点调用来删除子节点;3、remove()方法,可以直接删除节点,而无需指定父节点;4、innerHTML属性,用于删除节点的内容。

2023.09.01

1080

4

JavaScript转义字符
JavaScript转义字符

JavaScript中的转义字符是反斜杠和引号,可以在字符串中表示特殊字符或改变字符的含义。本专题为大家提供转义字符相关的文章、下载、课程内容,供大家免费下载体验。

2023.09.04

2076

5

js生成随机数的方法
js生成随机数的方法

js生成随机数的方法有:1、使用random函数生成0-1之间的随机数;2、使用random函数和特定范围来生成随机整数;3、使用random函数和round函数生成0-99之间的随机整数;4、使用random函数和其他函数生成更复杂的随机数;5、使用random函数和其他函数生成范围内的随机小数;6、使用random函数和其他函数生成范围内的随机整数或小数。

2023.09.04

4105

4

如何启用JavaScript
如何启用JavaScript

JavaScript启用方法有内联脚本、内部脚本、外部脚本和异步加载。详细介绍:1、内联脚本是将JavaScript代码直接嵌入到HTML标签中;2、内部脚本是将JavaScript代码放置在HTML文件的`<script>`标签中;3、外部脚本是将JavaScript代码放置在一个独立的文件;4、外部脚本是将JavaScript代码放置在一个独立的文件。

2023.09.12

5433

6

Js中Symbol类详解
Js中Symbol类详解

javascript中的Symbol数据类型是一种基本数据类型,用于表示独一无二的值。Symbol的特点:1、独一无二,每个Symbol值都是唯一的,不会与其他任何值相等;2、不可变性,Symbol值一旦创建,就不能修改或者重新赋值;3、隐藏性,Symbol值不会被隐式转换为其他类型;4、无法枚举,Symbol值作为对象的属性名时,默认是不可枚举的。

2023.09.20

3580

5

java访问控制修饰符介绍
java访问控制修饰符介绍

java访问控制修饰符有四种,分别是public、protected、private、默认访问修饰符。详细介绍:1、public,public是最宽松的访问控制修饰符,被修饰的类、方法和变量可以被任何其他类访问,当一个类、方法或变量被声明为public时,它们可以在任何地方被访问,无论是同一个包中的类还是不同包中的类;2、protected修饰符等等。

2023.09.20

1148

7

热门下载

更多
网站特效
/
网站源码
/
网站素材
/
前端模板

精品课程

更多
相关推荐
/
热门推荐
/
最新课程
WebStorm 官方调试文档
WebStorm 官方调试文档

共0课时 | 0人学习

React 教程
React 教程

共58课时 | 12.6万人学习

TypeScript 教程
TypeScript 教程

共19课时 | 6.9万人学习
